
Chapitre 5 · 5.5
Assistants DNS : MX, SPF, DMARC, CAA et SRV
Certains enregistrements sont difficiles à saisir à la main. C'est pourquoi la fenêtre d'un enregistrement DNS propose des champs et des boutons supplémentaires pour certains types. Vous ouvrez la fenêtre dans l'onglet DNS avec + Ajouter un enregistrement (voir Gérer le DNS : ajouter, modifier et supprimer des enregistrements) puis vous choisissez le type.
Enregistrement MX
Cliquez sur + Enregistrement MX, ou choisissez le type MX. Le nom est déjà défini sur @, le domaine lui-même.

- Priorité (1) : en cas de plusieurs enregistrements MX, la valeur la plus basse est essayée en premier. 10 est une valeur courante.
- Serveur de messagerie (2) : le nom du serveur de messagerie, avec un point à la fin.
Attention : des enregistrements MX incorrects signifient que les e-mails n'arrivent plus. Reprenez toujours les valeurs fournies par votre fournisseur de messagerie.
SPF : qui peut envoyer des e-mails au nom de votre domaine ?
SPF est un enregistrement TXT contenant une liste des serveurs autorisés à envoyer des e-mails au nom de votre domaine. Choisissez le type TXT et mettez Type d'enregistrement TXT (1) sur SPF. Si vous avez déjà un enregistrement SPF, cliquez dans la carte Paramètres e-mail à côté de SPF sur Gérer. La fenêtre lit alors votre enregistrement existant.

- Les cases à cocher (2) vous permettent d'autoriser les serveurs de vos enregistrements MX et l'adresse IP de votre domaine.
- Dans Ajouter un fournisseur (3), cliquez sur votre fournisseur de messagerie ou service d'envoi : WebOké, Microsoft 365, Google Workspace, Proton Mail, mailbox.org, Mailgun, SendGrid ou Zendesk. S'il ne figure pas dans la liste, saisissez vous-même un domaine d'inclusion ou un nom d'hôte de serveur et cliquez sur le signe plus.
- Choisissez le Mode (4) : ce que font les destinataires avec un e-mail provenant d'un serveur qui n'est pas dans la liste. SoftFail (recommandé) marque l'e-mail comme suspect ; c'est le point de départ, et c'est le réglage par défaut. Fail (strict, quand tout est correct) fait refuser l'e-mail : ne choisissez cette option que lorsque vous êtes certain que tous les services qui envoient des e-mails au nom de votre domaine figurent dans la liste. Neutre ne fait rien.
- Sous Fonctions avancées, vous trouverez encore des adresses IP isolées et quelques options rares.
- Dans Valeur (5), vous voyez l'enregistrement qui sera enregistré. Vous pouvez aussi le modifier vous-même ici.
Attention : un domaine ne peut avoir qu'un seul enregistrement SPF. S'il y en a deux, le SPF est invalide. Modifiez donc l'enregistrement existant au lieu d'en créer un second.
DMARC : que se passe-t-il avec les e-mails falsifiés ?
DMARC indique aux serveurs de messagerie quoi faire des e-mails qui prétendent à tort provenir de votre domaine. Choisissez le type TXT et mettez Type d'enregistrement TXT sur DMARC, ou cliquez dans la carte Paramètres e-mail à côté de DMARC sur Gérer. Le nom devient automatiquement _dmarc.

- Politique pour le domaine (1) : Aucune (rapports uniquement), Quarantaine (vers les spams) ou Refuser.
- E-mail des rapports (RUA) (2) : l'adresse à laquelle vous recevez les rapports quotidiens des grands fournisseurs de messagerie.
- Fonctions avancées (3) : notamment une politique distincte pour les sous-domaines, une adresse pour les rapports d'analyse (RUF), un pourcentage et le niveau de rigueur du contrôle. Laissez le pourcentage à 100 : dans la nouvelle norme DMARC (RFC 9989, 2026), ce champ disparaît.
- Valeur (4) : l'enregistrement tel qu'il sera enregistré.
Astuce : commencez par Aucune (rapports uniquement) et une adresse de rapport. Consultez les rapports pendant quelques semaines, puis réglez la politique sur Quarantaine (vers les spams) et ensuite sur Refuser. Vous évitez ainsi que vos propres e-mails soient bloqués. Pour un pack d'hébergement, l'enregistrement est déjà réglé par défaut sur Refuser ; vous pouvez le laisser ainsi si tous vos e-mails passent par WebOké.
Enregistrement CAA
Avec un enregistrement CAA, vous déterminez quelles parties peuvent émettre un certificat SSL pour votre domaine. Choisissez le type CAA et remplissez :
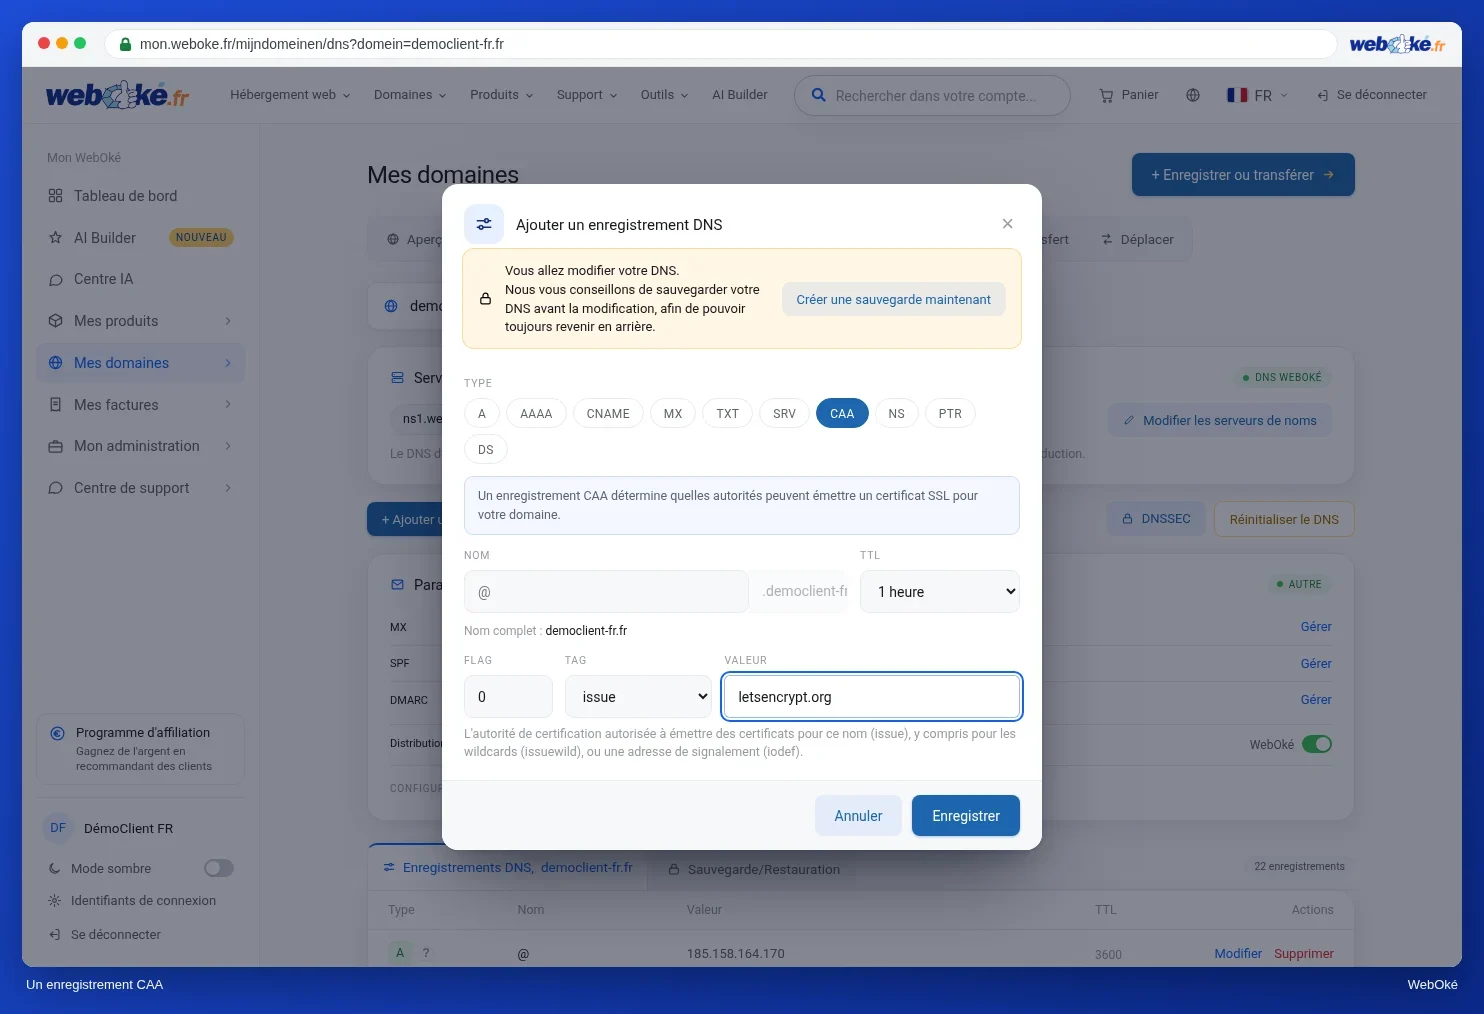
- Flag : laissez cette valeur à 0.
- Tag : issue pour les certificats classiques, issuewild pour les certificats wildcard ou iodef pour une adresse de notification.
- Valeur : l'émetteur, par exemple letsencrypt.org.
Attention : si vous définissez un enregistrement CAA, seuls les émetteurs mentionnés pourront encore créer des certificats. Si vous utilisez le certificat SSL gratuit de votre pack d'hébergement (Let's Encrypt), ajoutez également letsencrypt.org dans un enregistrement CAA.
Enregistrement SRV
Un enregistrement SRV oriente un service vers le bon serveur et le bon port. Vous en avez besoin par exemple pour la téléphonie par internet ou pour certains services Microsoft. Choisissez le type SRV.

- Nom : généralement sous la forme _service._protocole, par exemple _sip._tls.
- Priorité et Poids : quel serveur est utilisé en premier s'il y en a plusieurs. Laissez ces valeurs telles quelles sauf indication contraire de votre fournisseur.
- Port : le port du service.
- Destination : le serveur, avec un point à la fin.
Pour chaque type, cliquez sur Enregistrer si tout est correct, ou sur Annuler pour ne rien modifier.