
Chapitre 6 · 6.6
Let's Encrypt échoue : causes et solutions
Si la demande d'un certificat gratuit échoue, cela vient presque toujours du DNS : Let's Encrypt ne parvient pas à joindre votre serveur via votre nom de domaine. Vous trouverez ci-dessous les messages que vous pouvez rencontrer, et ce qu'il faut faire.
Où voyez-vous ce qui a échoué ?
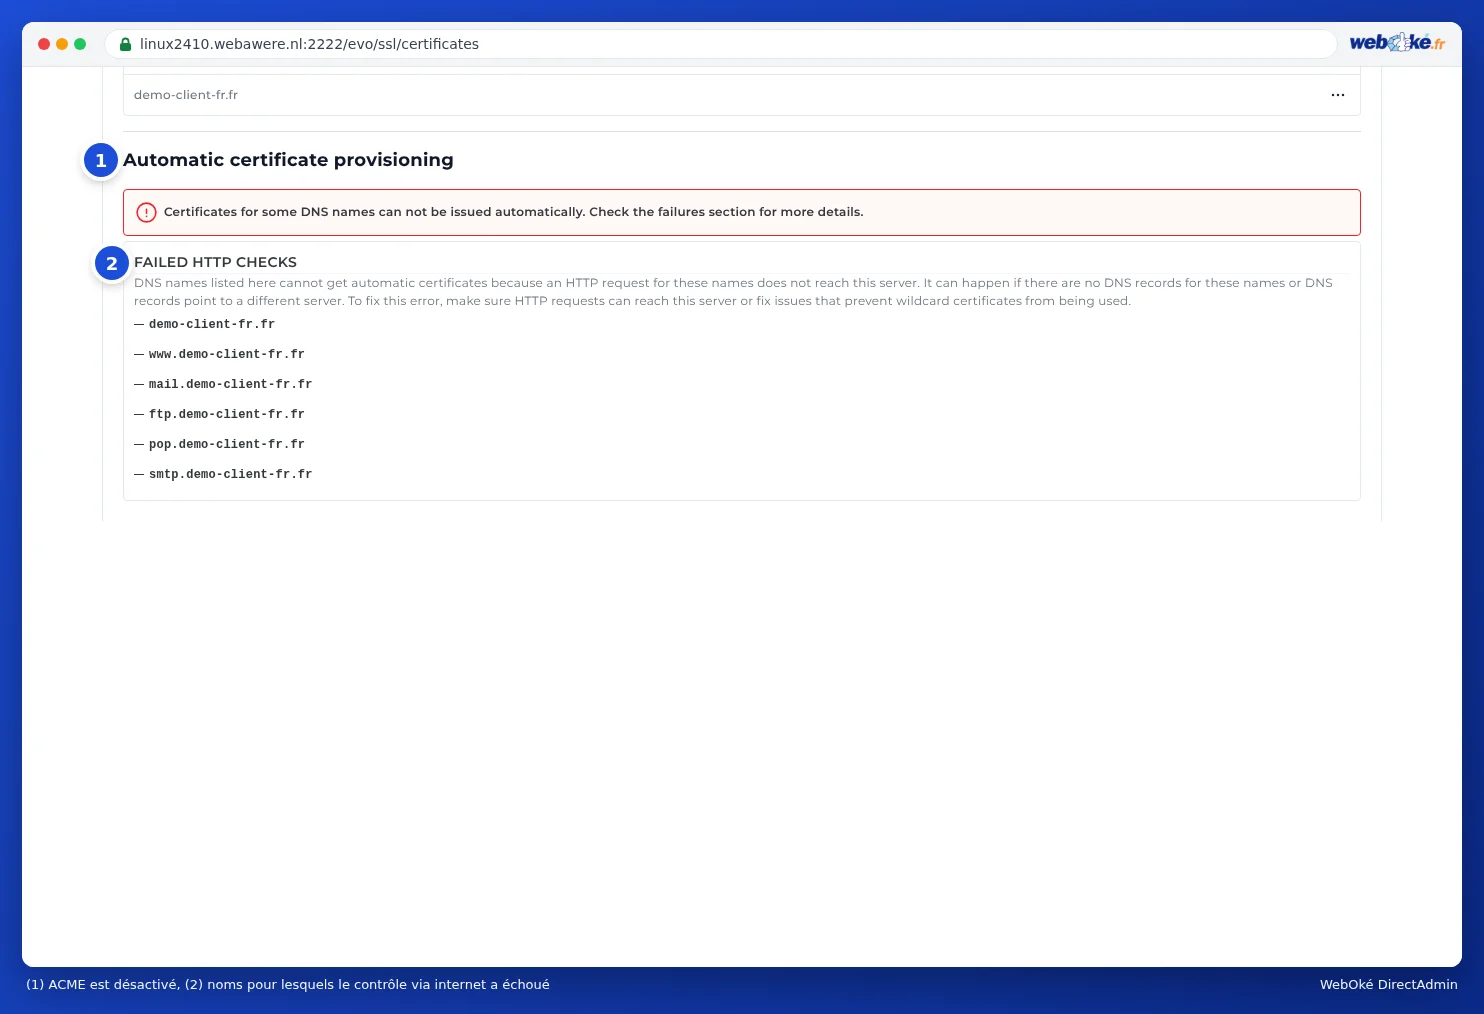
- En bas de Certificats de gestion, sous MISLUKTE HTTP CONTROLES : les noms pour lesquels le contrôle a échoué.
- Dans Historique des attributions : chaque demande avec le Statut, le moment où elle a Démarré, les noms DNS et le type de challenge (la méthode de contrôle).

Les messages et ce qu'il faut faire
Le système ACME est désactivé
La demande automatique est désactivée pour ce domaine. Activez-la dans Paramètres ACME (voir Demander un certificat Let's Encrypt gratuit, étape 3).
Contrôles HTTP échoués
DirectAdmin l'explique lui-même : Les noms DNS mentionnés ici ne peuvent pas obtenir de certificats automatiques car une requête HTTP pour ces noms n'atteint pas ce serveur. Cela peut se produire s'il n'existe pas d'enregistrements DNS pour ces noms ou si les enregistrements DNS pointent vers un autre serveur.
Ce qu'il faut faire :
- Le domaine pointe-t-il encore vers votre ancien fournisseur ? C'est la cause la plus fréquente, par exemple juste après un déménagement. Ajustez le DNS ou les serveurs de noms et attendez que ce soit visible partout (voir Quand une modification prend-elle effet ? Délai d'attente et TTL). Faites ensuite une nouvelle demande.
- L'enregistrement AAAA est-il correct ? Let's Encrypt effectue aussi un contrôle via IPv6. Si l'enregistrement A pointe bien vers nous mais que l'enregistrement AAAA pointe encore vers un autre serveur, le contrôle échoue. Corrigez l'enregistrement AAAA ou supprimez-le (voir Ajouter ou modifier un enregistrement A ou AAAA).
- Utilisez-vous le proxy de Cloudflare (nuage orange) ? Désactivez-le temporairement jusqu'à obtention du certificat (voir Le DNS dans Mon WebOké et chez des serveurs de noms externes comme Cloudflare).
- Seuls mail, ftp, pop ou smtp figurent dans la liste, et vous n'utilisez pas ces noms car votre messagerie est hébergée ailleurs ? Ce n'est alors pas un problème : votre site web obtient tout de même un certificat.
- Votre site bloque-t-il le contrôle ? Let's Encrypt récupère un fichier dans le dossier /.well-known/acme-challenge/ de votre site. Une règle personnalisée dans .htaccess, une extension de sécurité ou un dossier protégé par mot de passe peut l'empêcher. Supprimez temporairement une telle règle ou créez une exception pour .well-known.
Le contrôle CAA a échoué
Avec un enregistrement CAA dans votre DNS, vous déterminez quelles entités sont autorisées à émettre des certificats pour votre domaine. S'il existe un enregistrement CAA sans letsencrypt.org, Let's Encrypt refuse. Ajoutez letsencrypt.org à l'enregistrement CAA ou supprimez cet enregistrement (voir Ouvrir l'Administration DNS et lire les enregistrements).
La limite de taux d'ACME est atteinte
Let's Encrypt ne délivre qu'un nombre limité de certificats par domaine et par semaine, et bloque temporairement après de nombreuses tentatives échouées. Attendez entre une heure et une journée avant de réessayer. Ne cliquez pas sans cesse à nouveau : résolvez d'abord la cause du problème.
Le certificat wildcard échoue
Un certificat wildcard n'est possible que si le DNS est géré chez WebOké. Si votre DNS est ailleurs, désactivez l'option Préférer les certificats wildcard dans les paramètres ACME (voir Certificat pour www, sous-domaines et wildcard).
Un autre fournisseur est configuré
Vérifiez dans Paramètres ACME, sous Fournisseur ACME, que Let's Encrypt est bien sélectionné : Par défaut (Let's Encrypt), ou Autre avec en dessous Let's Encrypt. Un autre fournisseur peut exiger ses propres conditions ou un compte spécifique.
J'obtiens un certificat au nom du serveur
Voyez-vous apparaître pour votre domaine ou sous-domaine un certificat pour, par exemple, linux2023.webawere.nl, avec un avertissement indiquant que le nom ne correspond pas ? Ce nom n'a alors pas encore son propre certificat et le serveur affiche son propre certificat par défaut. Résolvez la cause ci-dessus et refaites la demande.
Mon site est hors ligne depuis que j'ai modifié quelque chose avec SSL
- Avez-vous activé HSTS alors que le certificat ne fonctionnait pas encore ? Désactivez HSTS et demandez le certificat (voir Rediriger toujours les visiteurs vers HTTPS).
- Avez-vous importé un certificat personnalisé qui ne correspond pas au nom ou qui est expiré ? Supprimez-le dans la liste des certificats, afin que DirectAdmin puisse à nouveau demander un certificat gratuit.
- Voyez-vous via https une page différente ou vide, avec un message indiquant qu'il faut placer un fichier index.html dans private_html ? Dans ce cas, private_html est un dossier distinct pour votre domaine. Demandez-nous via un ticket de faire pointer private_html vers public_html (voir Paramètres d'un domaine : SSL, PHP, www et private_html).
Vous ne vous en sortez pas ?
Demandez à l'assistant IA dans Mon WebOké de vérifier votre certificat, ou créez un ticket. Mentionnez votre nom de domaine et ce que vous voyez dans les contrôles HTTP échoués ou dans l'historique.