Chapitre 15 · 15.9
Répertoires protégés par mot de passe
Souhaitez-vous protéger une partie de votre site, par exemple une version de test, un répertoire de documents pour vos clients ou une page d'administration ? Vous pouvez alors y placer un mot de passe. Les visiteurs recevront alors d'abord une fenêtre de connexion du navigateur. Vous faites cela dans Répertoires protégés par mot de passe, sous Fonctionnalités avancées.
Protéger un répertoire
- Choisissez en haut à droite le bon domaine (voir Travailler avec plusieurs domaines : le sélecteur de domaine).
- Cliquez sous Fonctionnalités avancées sur Répertoires protégés par mot de passe. Vous voyez les répertoires protégés de ce domaine.
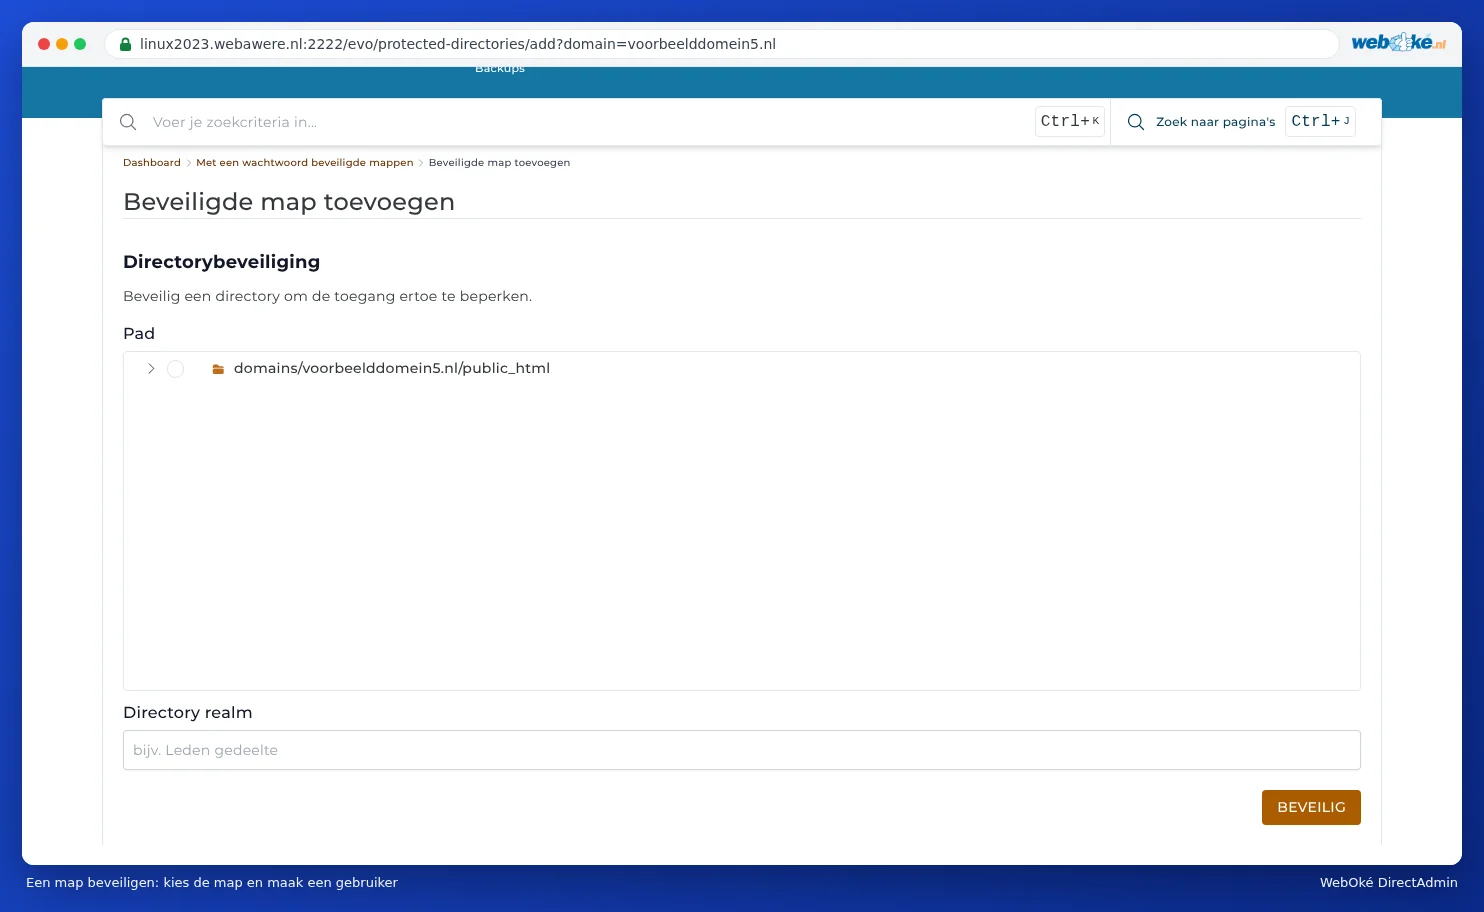
- Cliquez sur AJOUTER UN RÉPERTOIRE PROTÉGÉ (1).
- Choisissez dans Chemin, dans la liste des répertoires, le répertoire que vous souhaitez protéger. La liste commence à domains/votredomaine.nl/public_html.
- Remplissez dans Répertoire le texte qui apparaîtra dans la fenêtre de connexion, par exemple "Réservé aux clients".
- Cliquez sur PROTÉGER.
- Ajoutez ensuite au répertoire les utilisateurs autorisés à y accéder, chacun avec son propre nom d'utilisateur et mot de passe.

Ouvrez ensuite le répertoire dans une fenêtre privée de votre navigateur. Vous devez d'abord vous connecter. La protection s'applique également à tous les sous-répertoires et fichiers qu'il contient.
Bon à savoir
- Utilisez ceci uniquement sur un site avec https (voir Qu'est-ce que le SSL et comment WebOké s'en charge-t-il ?). Sans https, le mot de passe circule en clair sur Internet.
- Il s'agit d'utilisateurs distincts, uniquement pour ce répertoire. Ils n'ont rien à voir avec votre mot de passe DA ou avec les utilisateurs de votre WordPress.
- DirectAdmin place la protection dans un fichier .htaccess dans le répertoire. Si vous modifiez ce fichier .htaccess vous-même, laissez les lignes contenant Auth.
- Souhaitez-vous protéger un seul fichier de WordPress, comme wp-login.php ? Un répertoire protégé n'est alors pas la bonne solution. Utilisez pour cela une extension de sécurité ou la connexion en deux étapes dans WordPress.
Supprimer la protection
Cliquez dans la liste sur le répertoire et désactivez la protection, ou supprimez le répertoire de la liste. Obtenez-vous ensuite une erreur 500 ou la fenêtre de connexion continue-t-elle à apparaître ? Vérifiez alors dans le fichier .htaccess de ce répertoire (voir Afficher et modifier les fichiers cachés comme .htaccess) s'il reste des lignes avec AuthType, AuthName, AuthUserFile ou require valid-user et supprimez-les.