
Chapitre 6 · 6.3
Certificat pour www, sous-domaines et wildcard
www
Le nom avec www figure automatiquement dans le certificat, si celui-ci pointe vers votre pack. Chez WebOké, c'est le cas par défaut, grâce à l'enregistrement avec l'astérisque dans votre DNS. https://votredomaine.nl fonctionne, mais pas https://www.votredomaine.nl ? Vérifiez alors si www pointe vers un autre serveur dans votre DNS (voir Ajouter ou modifier un enregistrement A ou AAAA).
Sous-domaines
Si vous créez un sous-domaine dans Gestion des sous-domaines (voir Sous-domaines créer et supprimer), DirectAdmin demande également un certificat pour celui-ci, dès que le sous-domaine pointe vers le serveur. Cela se produit lors de la prochaine vérification automatique, dans les 24 heures. Si vous ne voulez pas attendre, cliquez dans SSL/TLS Certificates sur Provision now (voir Demander un certificat Let's Encrypt gratuit).
Un certificat au nom du serveur s'affiche sur le sous-domaine (par exemple linux2023.webawere.nl), ou un message indique que le nom ne correspond pas ? Le sous-domaine n'a alors pas encore son propre certificat. Vérifiez que le sous-domaine pointe bien vers nous dans le DNS, puis redemandez le certificat.
Pointeurs de domaine
Un pointeur de domaine (voir Pointeurs de domaine : un second nom de domaine pour le même site) obtient également une place dans le certificat, si le domaine du pointeur pointe vers votre pack.
Wildcard
Un certificat wildcard vaut pour tous les sous-domaines en même temps : *.votredomaine.nl. Dans Paramètres ACME se trouve l'interrupteur Prefer wildcard certificates. S'il est activé, DirectAdmin essaie d'obtenir un seul certificat wildcard pour votre domaine et tous les sous-domaines. Si cela échoue, il demande un certificat avec les noms séparés.
Un wildcard n'est possible que si le DNS de votre domaine est géré chez WebOké (serveurs de noms ns1.webawere.nl et ns2.webawere.nl). En effet, Let's Encrypt vérifie un wildcard au moyen d'un enregistrement temporaire dans votre DNS (_acme-challenge). Si votre DNS est géré ailleurs, par exemple chez Cloudflare, DirectAdmin place cet enregistrement au mauvais endroit et la demande échoue. Désactivez alors l'interrupteur : vous obtenez ainsi un certificat avec les noms séparés, qui fonctionne tout aussi bien.
Ajouter un nom personnalisé
Pour un certificat personnalisé ou auto-signé, vous choisissez vous-même les noms. Cliquez, à côté de DNS names without TLS certificate, sur les trois points situés après un nom.
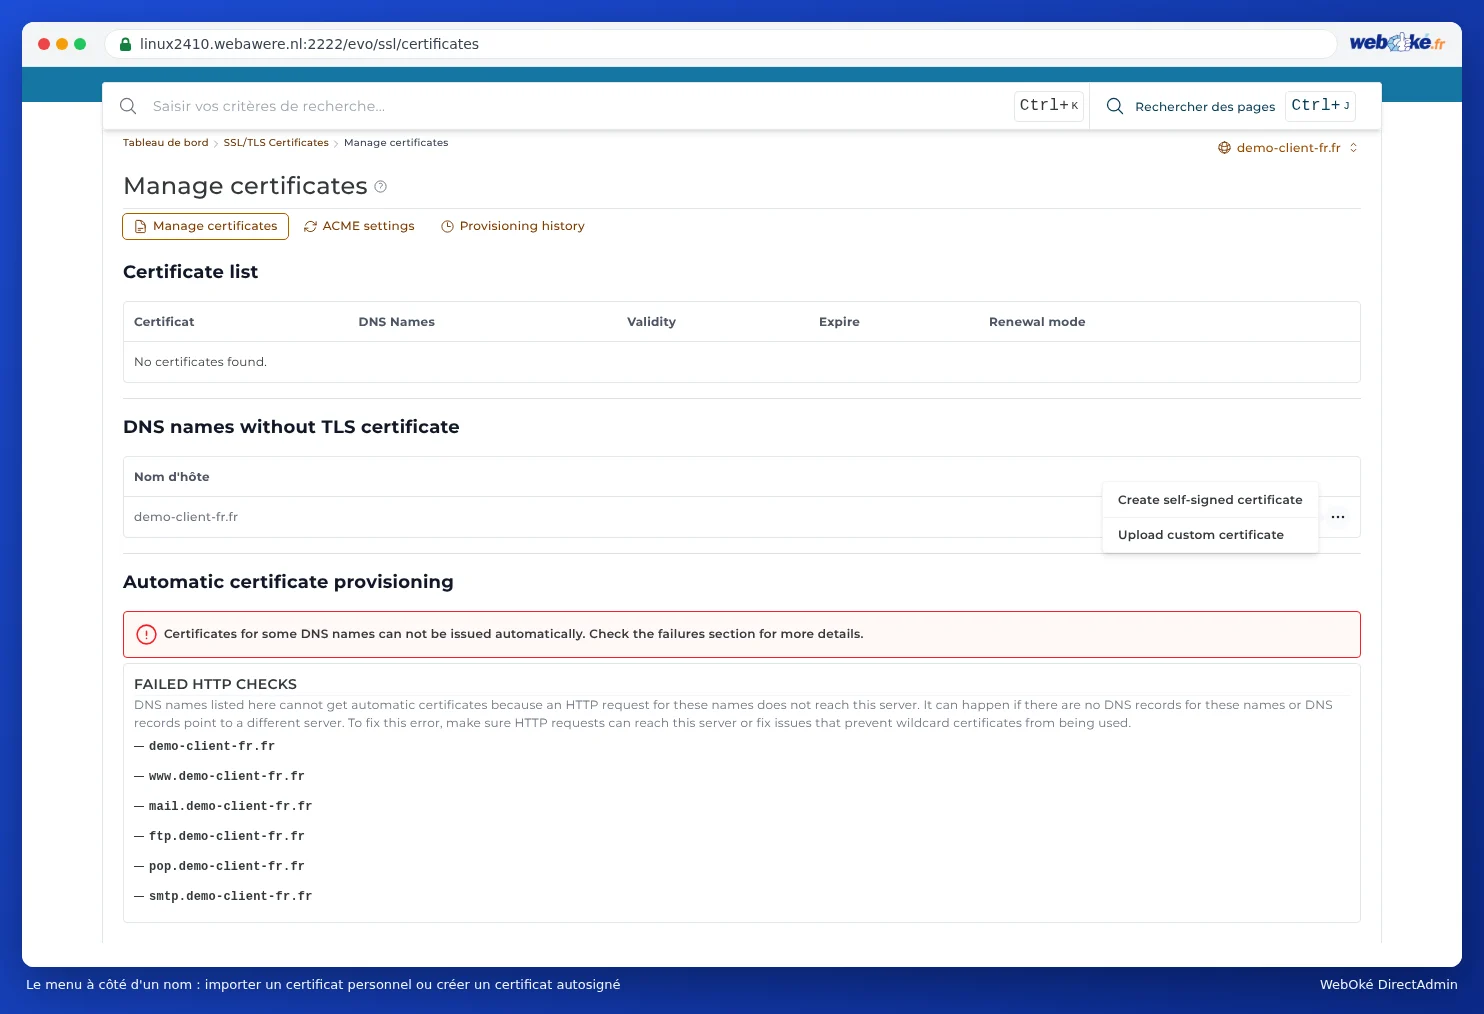
Un certificat auto-signé chiffre bien les données, mais les navigateurs ne lui font pas confiance et affichent un avertissement. Utilisez-le uniquement pour des tests.