
Module 2 · 2.4
Français
Reconnaître le phishing dans votre webmail
Module 2: Lire ses e-mails · Temps de lecture : 10 minutes
Objectif pédagogique : à l'issue de cette leçon, vous reconnaissez les caractéristiques d'un e-mail de phishing, vous savez vérifier dans votre webmail où mènent réellement un lien et une réponse, et vous savez quoi faire d'un e-mail suspect et comment réagir si vous avez cliqué malgré tout.
Notions clés : phishing, texte du lien, lien réel, nom de domaine, sous-domaine, domaine sosie (lookalike), Répondre à, avertissement sur les adresses suspectes, Signaler un spam, autre canal
Qu'est-ce que le phishing ?
Le phishing (ou hameçonnage) est un e-mail qui cherche à vous pousser à faire quelque chose qui sert l'expéditeur : vous connecter sur une fausse page, effectuer un paiement, ouvrir une pièce jointe ou renvoyer des informations. Le mot vient de l'anglais fishing (la pêche) : l'attaquant lance sa ligne et attend que quelqu'un morde à l'hameçon.
La plupart des attaques de phishing ne visent pas votre ordinateur, mais vous. Il n'y a souvent aucun virus. L'e-mail veut seulement que vous fassiez vous-même quelque chose. C'est pourquoi un antivirus n'aide que de façon limitée, alors que connaître les ficelles aide beaucoup.
Les ingrédients habituels
Presque tous les e-mails de phishing utilisent un ou plusieurs de ces moyens :
- L'urgence : "sous 24 heures", "dès aujourd'hui", "dernier rappel". Quand on est pressé, on vérifie moins.
- La menace : votre boîte mail va être fermée, votre domaine expire, un prélèvement est en attente, votre colis va être renvoyé.
- La récompense ou la curiosité : un remboursement, un document partagé, un message vocal.
- Un bouton ou un lien vers une page qui ressemble à celle de votre banque, de votre fournisseur ou de votre webmail.
- Un expéditeur ou un domaine presque correct.
- Une adresse de réponse différente, pour que votre réponse arrive chez l'escroc.
Un e-mail qui combine l'urgence et un lien vers une page de connexion mérite toujours un second regard, même s'il a l'air soigné. Le phishing bien fait ne contient plus de fautes de langue.
Texte du lien et lien réel
Dans un e-mail, le texte que vous voyez et l'adresse vers laquelle mène le lien sont deux choses différentes. Dans la source d'un e-mail, cela ressemble à ceci :
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.fr
</a>
Vous voyez https://webmail.weboke.fr, mais vous allez vers une tout autre adresse. Sur un ordinateur, vous le vérifiez ainsi : survolez le lien ou le bouton avec la souris, sans cliquer. L'adresse réelle apparaît en bas de la fenêtre du navigateur. Sur un téléphone ou une tablette, appuyez longuement sur le lien ; un menu s'affiche avec l'adresse en haut. Ne choisissez pas ensuite d'ouvrir le lien.
Lire une adresse web
Encore faut-il savoir bien lire l'adresse réelle. Regardez la partie entre https:// et la première barre oblique qui suit. Lisez-la de droite à gauche : l'extension (.nl, .com, .example) et le mot qui la précède forment ensemble le nom de domaine. C'est cette partie qui compte.
https://webmail.weboke.fr/: le nom de domaine est weboke.nl. La partie webmail placée devant en fait un sous-domaine ; seul le propriétaire de weboke.nl peut le créer.https://login.weboke.nl.account-check.example/inloggen: le nom de domaine est account-check.example. Tout ce qui précède ("login.weboke.nl") est un sous-domaine choisi par l'attaquant lui-même. C'est l'astuce la plus connue.https://weboke-beveiliging.example/: un domaine sosie (lookalike). Il contient un nom connu, mais c'est un autre domaine, que n'importe qui peut enregistrer.https://www.example.com@account-check.example/: tout ce qui se trouve avant le @ est ignoré ; vous allez sur account-check.example.
Certains domaines jouent aussi sur les caractères : un chiffre 0 à la place de la lettre o, rn à la place de m, ou des lettres d'un autre alphabet qui ont la même apparence. Si vous ne voyez pas une telle différence à l'œil nu, un gestionnaire de mots de passe vous aide : il ne remplit votre mot de passe que sur le vrai domaine (leçon 1.3).
Expéditeur et Répondre à
Dans la leçon 2.2, vous avez vu que le nom affiché ne prouve rien et que Répondre à peut contenir sa propre adresse. Dans le phishing, les deux vont souvent ensemble. L'e-mail prétend venir de "WebOké Support", l'adresse est support@weboke-beveiliging.example, et Répondre à pointe vers une adresse de messagerie gratuite. Ou bien l'e-mail vient de la vraie adresse de votre directeur, mais Répondre à pointe vers un autre domaine. Ce dernier cas se voit souvent dans la fraude au président : un "paiement urgent" que le directeur demanderait depuis une réunion.
Le webmail vous aide un peu. Si l'adresse de l'expéditeur contient des caractères qui ressemblent à des lettres ordinaires sans en être, le webmail affiche au-dessus du courriel un avertissement indiquant que le courriel contient des adresses e-mail qui ne sont peut-être pas dignes de confiance. Si vous voyez cet avertissement, traitez l'e-mail comme suspect. Si vous ne le voyez pas, cela ne prouve rien : la plupart des e-mails de phishing utilisent tout simplement un autre domaine.
Et retenez de la leçon 2.2 : un e-mail qui passe sans problème les contrôles SPF, DKIM et DMARC peut tout de même être du phishing. L'attaquant utilise alors son propre domaine, bien réel.
Que faire d'un e-mail suspect ?
- Ne cliquez pas, ne répondez pas, n'ouvrez aucune pièce jointe. Pas même "pour voir".
- Allez vous-même sur le site. L'e-mail concerne votre banque, votre fournisseur ou un colis ? Ouvrez le site ou l'application comme vous le faites d'habitude, par un favori ou en tapant vous-même l'adresse. S'il n'y a rien là-bas, l'e-mail était un faux.
- En cas de doute, appelez, à un numéro que vous aviez déjà, pas à un numéro figurant dans l'e-mail.
- Signalez l'e-mail. Dans le webmail de WebOké, avec Signaler un spam : le courriel est envoyé à l'équipe anti-spam de WebOké et déplacé dans votre dossier Pourriels. Si l'e-mail concerne votre banque, transférez-le aussi à l'adresse de signalement de cette banque. En France, vous pouvez également signaler les e-mails de phishing sur Signal Spam (https://www.signal-spam.fr/) et trouver de l'aide auprès de Cybermalveillance.gouv.fr (https://www.cybermalveillance.gouv.fr/).
- Prévenez vos collègues si l'e-mail a été envoyé à plusieurs personnes de votre organisation.
Vous avez cliqué ou vous vous êtes connecté malgré tout ?
Cela peut arriver à tout le monde. Agir vite fait toute la différence.
- Changez immédiatement votre mot de passe, depuis un appareil de confiance, ainsi que partout où vous utilisiez le même mot de passe.
- Activez la vérification en deux étapes (leçon 8.1).
- Recherchez des traces dans votre boîte mail. Les attaquants qui accèdent à une boîte mail créent souvent un filtre qui redirige ou masque des e-mails, ou modifient le champ Répondre à de votre identité. Vérifiez dans Paramètres > Filtres, Paramètres > Identités et dans Avis d’absence s'il s'y trouve quelque chose que vous n'avez pas créé vous-même.
- Vous avez saisi des données de paiement ? Appelez immédiatement votre banque.
- Votre boîte mail envoie soudain du spam ? Signalez-le à votre fournisseur.
En pratique : comment cela fonctionne dans le webmail
Dans le webmail, survolez un lien pour voir l'adresse réelle en bas de votre navigateur. Avec Détails, vous voyez l'adresse de l'expéditeur, et dans la fenêtre de rédaction, vous voyez où une réponse sera envoyée. Le bouton Signaler un spam se trouve au-dessus du courriel.
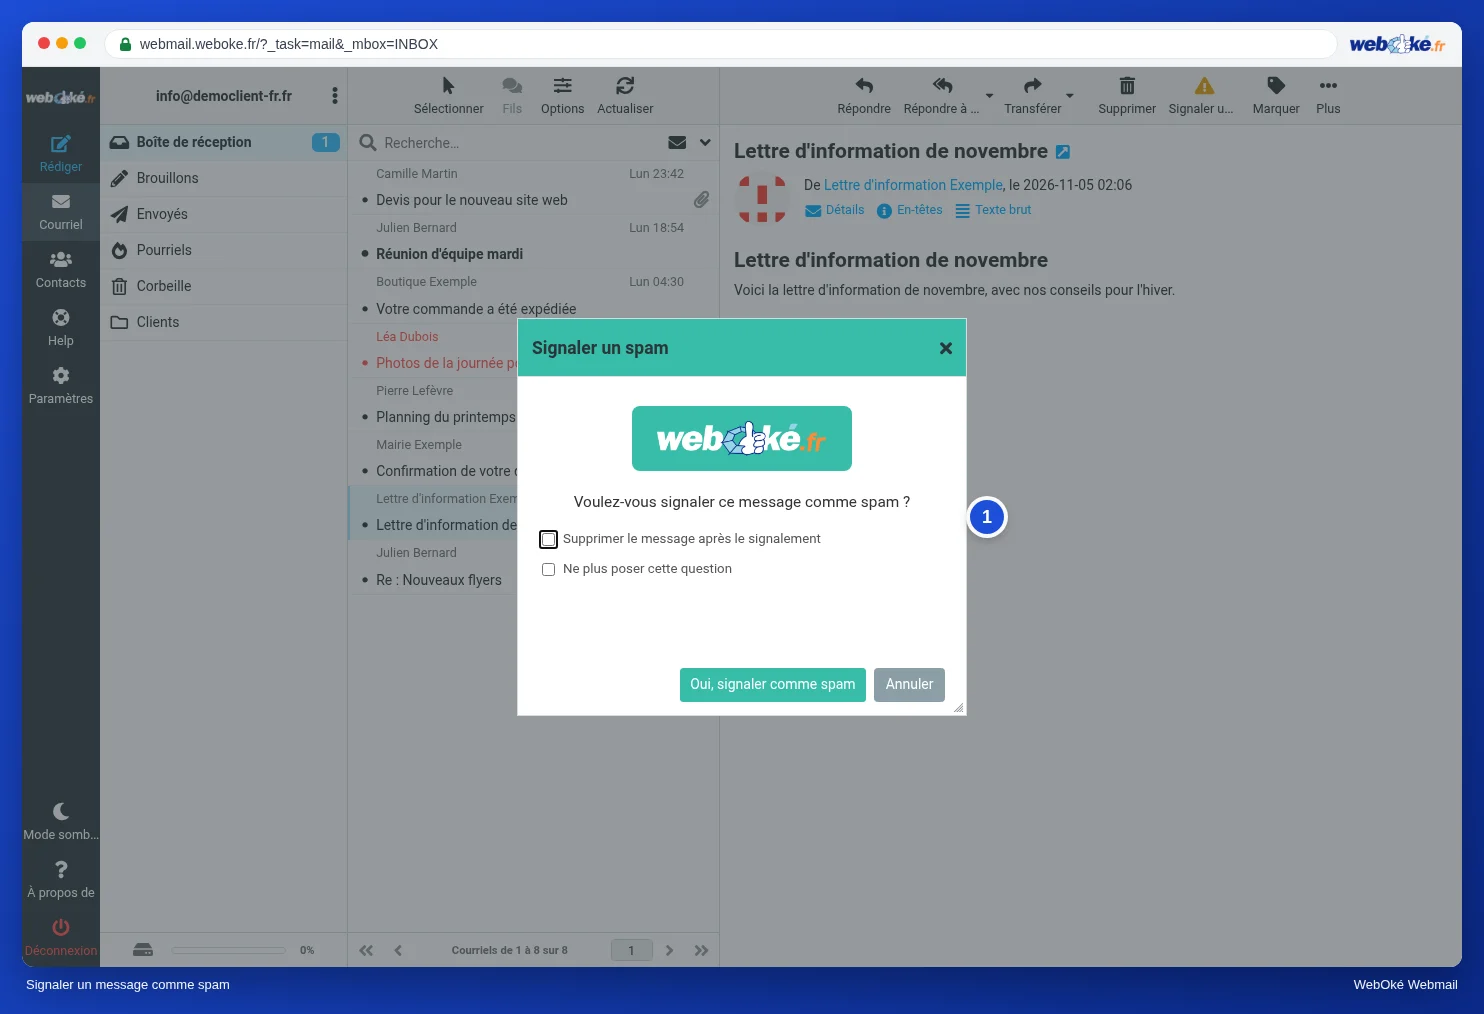
L'image montre la fenêtre qui s'affiche lorsque vous cliquez sur Signaler un spam. Le manuel Roundcube le décrit à la section Signaler un spam avec le bouton Signaler un spam. Dans d'autres webmails, comme Gmail ou Outlook.com, le fonctionnement est similaire : le bouton s'y appelle par exemple Signaler un hameçonnage ou Signaler.
Résumé
- Le phishing joue sur l'urgence, la menace, un lien vers une fausse page et un expéditeur presque correct.
- Le texte du lien et le lien réel diffèrent : survolez avec la souris ou appuyez longuement sur votre téléphone.
- Lisez le nom de domaine de droite à gauche ; tout ce qui le précède est choisi librement par le propriétaire de ce domaine.
- Un Répondre à vers un autre domaine et l'avertissement sur les adresses suspectes sont des signaux ; un contrôle DMARC réussi ne prouve rien sur la fiabilité.
- Ne cliquez pas, allez vous-même sur le site, signalez ; si vous avez cliqué : changez votre mot de passe et vérifiez vos filtres et vos identités.
Quiz
Exercice
Exercice A2.4 : Analyser un e-mail suspect. Le support phishing-1.eml se trouve sous cet exercice. Ouvrez-le en tant que texte (par exemple dans le Bloc-notes ou TextEdit, pas dans votre logiciel de messagerie) et recherchez les en-têtes From et Reply-To ainsi que l'adresse derrière le bouton dans le contenu (le href). Indiquez : le véritable domaine de l'expéditeur, le domaine vers lequel mène réellement le bouton, le domaine de Répondre à, et choisissez si vous faites confiance à l'e-mail. Le programme compare vos réponses au corrigé et vous montre, pour chaque question, où vous auriez pu trouver l'information dans le fichier.
Pour aller plus loin
Lorsque des étapes dans le webmail sont décrites, elles s'appliquent au webmail de WebOké ; dans d'autres webmails, le fonctionnement est similaire.
- Roundcube Webmail 11.2: Signaler un spam avec le bouton Signaler un spam
- Cet e-mail provient-il vraiment de WebOké ? Reconnaître le phishing et utiliser le code promo
- Reconnaître le phishing : comment lire un lien et un expéditeur
- Boîte mail compromise ou spam envoyé depuis votre adresse : comment faire le ménage
- Formation gratuite Sécurité en ligne pour les entrepreneurs 1.2: Phishing, fraude au président et fraude à la facture
- Formation gratuite Sécurité en ligne pour les entrepreneurs 3.2: Lire les domaines et les liens
- Formation gratuite Sécurité en ligne pour les entrepreneurs 3.5: Vous avez cliqué : que faire maintenant ?