
Module 8 · 8.1
Français
Mot de passe et authentification en deux étapes
Module 8: Sécurité et tranquillité · Temps de lecture : 10 minutes
Objectif pédagogique : À la fin de cette leçon, vous saurez expliquer ce qu'est un mot de passe fort pour votre boîte mail, ce que vous devez faire sur vos appareils après l'avoir modifié, comment naît un code d'une application d'authentification et ce que la vérification en deux étapes du webmail protège ou ne protège pas.
Notions clés : mot de passe de la boîte mail, gestionnaire de mots de passe, vérification en deux étapes, TOTP, secret partagé, code QR, code de récupération, décalage d'horloge, IMAP et SMTP sans deuxième étape
Pourquoi votre boîte mail est votre compte le plus important
Votre boîte mail est le trousseau de clés de votre vie en ligne. Presque tous les services envoient à votre adresse e-mail un lien pour réinitialiser votre mot de passe. Celui qui contrôle votre boîte mail peut donc aussi prendre le contrôle de votre boutique en ligne, de votre comptabilité et de vos réseaux sociaux. Il peut aussi envoyer des e-mails en votre nom, à des clients qui vous font confiance. Une boîte mail volée sert donc souvent à des fraudes à la facture ou à l'envoi de spam. Ce dernier point met tout votre domaine en difficulté : les autres serveurs commencent à refuser vos e-mails.
Deux choses tiennent un intrus à distance : un bon mot de passe et une deuxième étape lors de la connexion.
Un mot de passe fort est avant tout long et unique
Le mot de passe de votre boîte mail appartient à une seule adresse e-mail. Ce n'est pas le même que celui de votre compte client ou du panneau d'administration de votre hébergement (leçon 1.3).
Qu'est-ce qui rend un mot de passe fort ? Pas un point d'exclamation après un mot, mais la longueur et le hasard. Les attaquants essaient des mots de passe ayant fuité et des listes de mots et de schémas courants. « Ete2026! » figure dans une telle liste ; une suite de quatre mots pris au hasard ou de vingt caractères aléatoires, non. Il est tout aussi important que le mot de passe soit unique. Si une boutique en ligne où vous utilisiez le même mot de passe subit une fuite, les criminels l'essaieront aussi sur votre boîte mail.
La solution pratique est un gestionnaire de mots de passe : un programme qui crée et retient un long mot de passe aléatoire pour chaque service. Vous n'avez plus qu'un seul mot de passe principal, solide, à retenir.
Après la modification : mettre à jour tous vos appareils
Vous modifiez le mot de passe dans le webmail via Paramètres > Mot de passe, ou dans le panneau d'administration de votre hébergement si vous ne connaissez plus l'ancien. À partir de ce moment, le nouveau mot de passe s'applique partout : dans le webmail, sur votre téléphone, dans votre logiciel de messagerie.
C'est souvent là que les choses se passent mal. Sanne de Vries modifie le lundi le mot de passe de sanne@example.com. Elle met immédiatement à jour son ordinateur portable. Elle oublie sa vieille tablette dans la cuisine. Cette tablette continue de se connecter toutes les quelques minutes avec l'ancien mot de passe. Après un certain nombre de tentatives échouées, le pare-feu du serveur voit une connexion qui essaie sans cesse un mauvais mot de passe et bloque l'adresse IP. Comme la tablette et l'ordinateur portable partagent la même adresse IP à la maison, Sanne ne peut soudain plus accéder à ses e-mails depuis son ordinateur non plus, et parfois même plus à son site web.
Après une modification, mettez donc immédiatement à jour tous vos appareils : téléphone, tablette, logiciel de messagerie sur votre ordinateur, et éventuellement l'imprimante ou le scanner qui envoie des e-mails.
La vérification en deux étapes : ce que vous savez et ce que vous possédez
Avec la vérification en deux étapes (dans le webmail, elle s'appelle Authentification en 2 étapes), il vous faut deux choses pour vous connecter : votre mot de passe (ce que vous savez) et un code de votre téléphone (ce que vous possédez). Une personne qui obtient votre mot de passe par phishing ou par une fuite n'entre donc pas pour autant.
Le code provient d'une application d'authentification, comme celle de votre gestionnaire de mots de passe ou une application dédiée à ces codes. La méthode s'appelle TOTP, time-based one-time password (mot de passe à usage unique basé sur le temps), et elle est décrite dans la RFC 6238. Voici comment elle fonctionne :
- Lors de l'activation, le webmail crée un secret partagé : une suite aléatoire de caractères. Vous le voyez sous forme de clé secrète et de code QR.
- Vous scannez le code QR avec l'application. Dès lors, le serveur et votre téléphone connaissent tous deux le même secret.
- Toutes les 30 secondes, chacun d'eux combine le secret avec l'heure actuelle pour calculer un code à six chiffres.
- Lors de la connexion, le serveur compare votre code avec son propre résultat.
Deux conséquences en découlent. L'application n'a pas besoin d'internet : elle calcule uniquement à partir du secret et de l'horloge. Et l'horloge doit être juste. Si votre téléphone avance ou retarde de quelques minutes, il calcule avec une autre tranche de temps et le code ne correspond pas. Réglez l'heure de votre téléphone sur automatique.
Une troisième conséquence : le code QR est bel et bien le secret. Toute personne qui en possède une photo ou une capture d'écran peut générer les mêmes codes. Ne le partagez donc jamais et ne le conservez pas sous forme d'image.
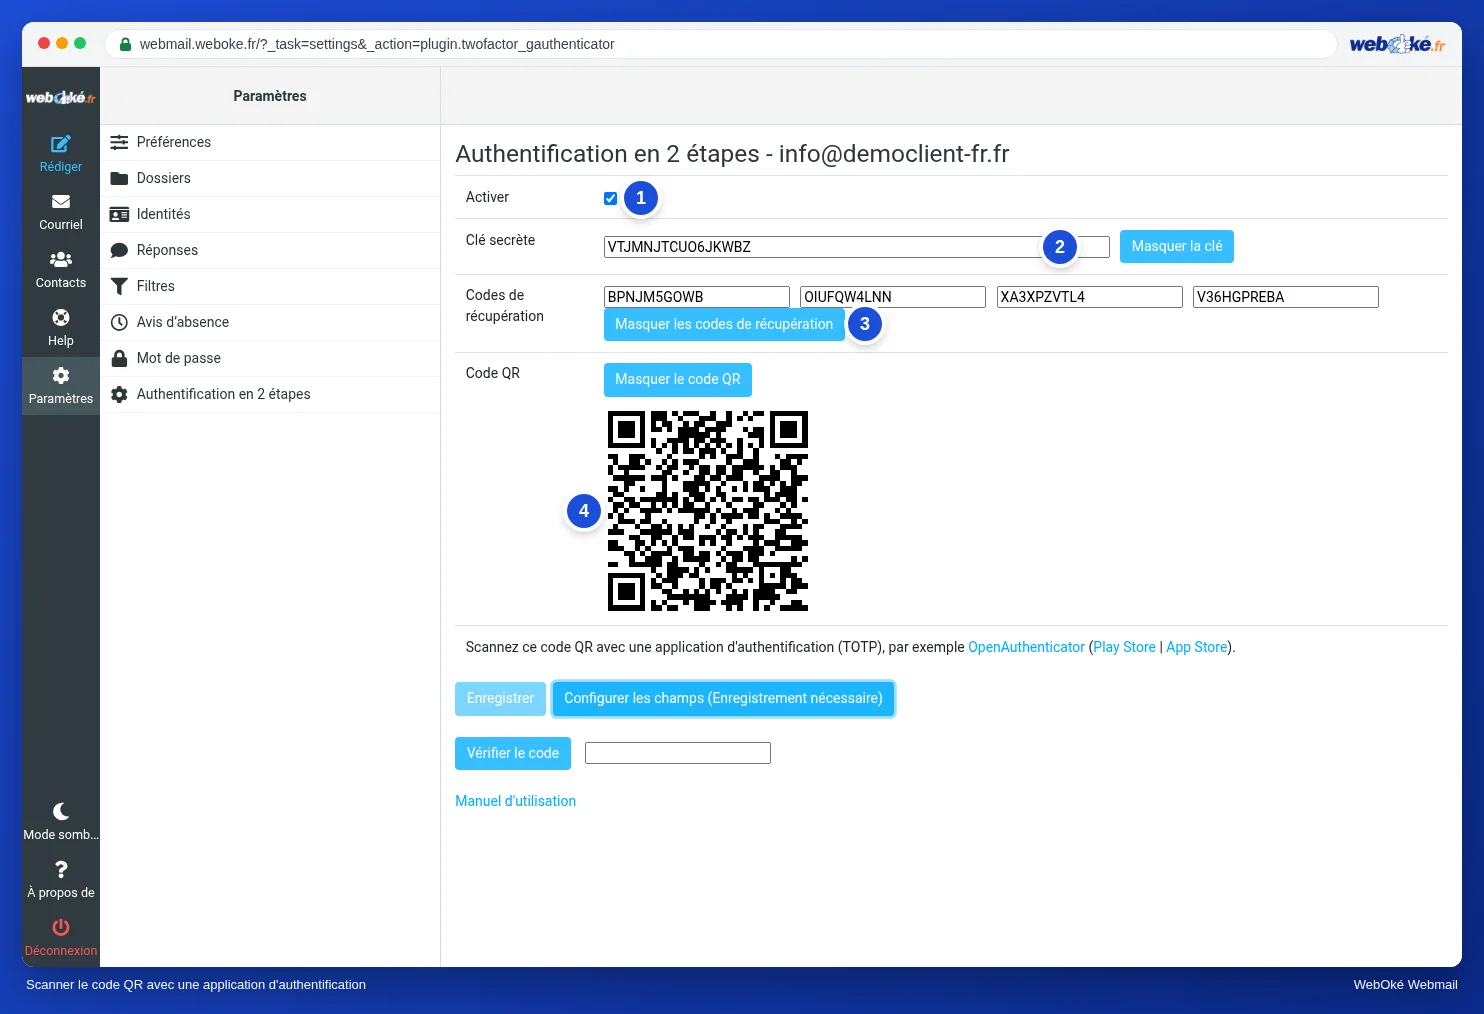
L'image montre l'écran dans lequel vous activez la vérification en deux étapes, avec la clé secrète, les codes de récupération et le code QR.
Codes de récupération et téléphone perdu
Lors de l'activation, vous recevez aussi quatre codes de récupération. Chacun fonctionne une seule fois, à la place d'un code de l'application. Ils sont votre clé de secours si votre téléphone est cassé, volé ou remplacé. Conservez-les ailleurs que sur votre téléphone : dans votre gestionnaire de mots de passe ou sur papier dans un tiroir.
Si vous utilisez un code de récupération, configurez immédiatement à nouveau la vérification en deux étapes avec votre nouveau téléphone. Vous recevrez alors aussi de nouveaux codes de récupération. Si vous n'avez plus de codes de récupération, votre fournisseur de messagerie peut désactiver la deuxième étape pour votre boîte mail, après avoir vérifié votre identité.
Sur votre propre ordinateur, vous pouvez choisir lors de la connexion que le webmail ne vous redemande pas de code pendant 30 jours. Sur un ordinateur partagé, ne le faites jamais.
Ce que la vérification en deux étapes ne protège pas
C'est le piège le plus important, et beaucoup de gens l'ignorent. La vérification en deux étapes du webmail s'applique uniquement au webmail. Votre logiciel de messagerie et l'application mail de votre téléphone se connectent via IMAP (réception) et SMTP (envoi), et ceux-ci ne demandent que votre mot de passe. Un attaquant qui possède votre mot de passe peut donc toujours lire vos e-mails et en envoyer en votre nom via un logiciel de messagerie.
La vérification en deux étapes est donc un complément, pas un remplacement. Votre mot de passe doit rester long et unique. La vérification en deux étapes de votre compte client se configure séparément : c'est un autre compte, avec sa propre sécurité.
Chez les grands services comme Gmail ou Outlook.com, le fonctionnement est un peu différent : la deuxième étape s'y applique souvent à l'ensemble du compte, et un logiciel de messagerie a besoin d'un mot de passe d'application distinct ou de sa propre méthode de connexion. Le principe reste le même : un mot de passe plus quelque chose que vous possédez.
En pratique : comment cela fonctionne dans le webmail
Vous modifiez le mot de passe via Paramètres > Mot de passe, et vous activez la vérification en deux étapes via Paramètres > Authentification en 2 étapes. Vous y cochez la case Activer, laissez le webmail remplir les champs, scannez le code QR, vérifiez un code et enregistrez. Les étapes sont décrites dans le manuel Roundcube (10.3, 10.4 et 10.5). D'autres webmails proposent des réglages comparables, souvent sous Sécurité.
Résumé
- Votre boîte mail est la clé de vos autres comptes : protégez-la avec un mot de passe long et unique issu d'un gestionnaire de mots de passe.
- Après un changement de mot de passe, mettez à jour tous vos appareils ; un appareil utilisant l'ancien mot de passe peut faire bloquer votre adresse IP.
- TOTP crée toutes les 30 secondes un code à partir d'un secret partagé et de l'heure ; l'horloge de votre téléphone doit être juste et le code QR est le secret.
- Conservez les quatre codes de récupération ailleurs que sur votre téléphone ; chaque code fonctionne une seule fois.
- La vérification en deux étapes du webmail protège uniquement le webmail, pas IMAP et SMTP dans votre logiciel de messagerie.
Quiz
Exercice
Exercice A8.1 : S'entraîner avec une application d'authentification. Cliquez sur le bouton pour obtenir un secret d'entraînement. Vous recevez le code QR d'un compte d'entraînement. Scannez-le avec l'application d'authentification de votre choix (ou recopiez la clé affichée) et saisissez le code à six chiffres que l'application affiche. Le programme recalcule avec le même secret d'entraînement et l'heure si votre code est correct ; un code de la tranche de temps précédente ou suivante est aussi accepté, de sorte qu'un léger décalage d'horloge ne pose pas de problème. Vert : le code est correct. Rouge : le code est incorrect ; vérifiez alors l'horloge de votre téléphone et assurez-vous d'utiliser la bonne ligne dans l'application. Le secret d'entraînement n'est pas lié à votre boîte mail, n'a aucune valeur et disparaît dans les 24 heures. Supprimez ensuite le compte d'entraînement de votre application.
Pour aller plus loin
Lorsque des étapes du webmail sont décrites, elles concernent le webmail de WebOké ; dans d'autres webmails, le fonctionnement est comparable.
- Roundcube Webmail 10.3: Activer la vérification en deux étapes
- Roundcube Webmail 10.4: Se connecter avec la vérification en deux étapes
- Roundcube Webmail 10.5: Modifier le mot de passe de votre boîte mail
- Modifier le mot de passe ou les limites d'une adresse e-mail
- Gestionnaire de mots de passe et passkeys : sécurisez vos connexions
- Formation gratuite Sécurité en ligne pour les entrepreneurs 2.1: Ce qu'est vraiment un mot de passe robuste
- Formation gratuite Sécurité en ligne pour les entrepreneurs 2.3: Authentification à deux facteurs : codes, applications et SMS
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (en anglais) : https://www.rfc-editor.org/rfc/rfc6238