
Détournement de domaine et faux e-mails
Module 7: Garder vos domaines sûrs et sains · Temps de lecture : 10 minutes
Objectif pédagogique : À la fin de cette leçon, vous saurez reconnaître les façons dont des domaines sont détournés ou dont des titulaires sont escroqués, et vous saurez comment protéger votre compte et vos domaines.
Notions clés : détournement de domaine, compte chez votre registrar, vérification en deux étapes, gestion des accès, fausse facture, offre d'enregistrement, slamming, faux e-mail au nom du registre, registry lock, code de transfert comme clé
Pourquoi votre domaine est une cible
Celui qui gère votre nom de domaine reçoit aussi le courrier envoyé à ce nom. Et avec ce courrier, il peut cliquer sur « mot de passe oublié » pour presque n'importe quel autre compte : votre comptabilité, votre banque, votre boutique en ligne, vos réseaux sociaux. Un domaine vaut donc bien plus que le site web qui y est hébergé.
Les choses peuvent mal tourner de quatre façons :
- Quelqu'un accède à votre compte chez votre registrar et modifie les serveurs de noms, le DNS ou le titulaire.
- Quelqu'un obtient votre code de transfert et emporte le domaine chez un autre registrar (leçon 6.3).
- Votre domaine expire et quelqu'un d'autre l'enregistre (module 5).
- Vous êtes escroqué par une fausse facture ou un faux e-mail, sans qu'il se passe quoi que ce soit sur le plan technique.
Contre chacune de ces quatre menaces, vous pouvez agir.
La porte d'entrée : votre compte chez votre registrar
Beaucoup de détournements ne commencent pas par le piratage du registre, mais par une connexion au compte du titulaire. Un mot de passe réutilisé ou un clic sur une fausse page de connexion suffit. Une fois à l'intérieur, l'intrus peut faire tout ce que vous pouvez faire.
Voici comment garder cette porte fermée :
- Un mot de passe propre et robuste que vous n'utilisez nulle part ailleurs. Un gestionnaire de mots de passe vous y aide.
- La vérification en deux étapes. En plus de votre mot de passe, il vous faut alors un second code, reçu par e-mail ou généré par une application d'authentification. Une application est plus sûre : celui qui prend le contrôle de votre boîte mail n'a toujours pas votre téléphone.
- Une adresse de connexion qui n'est pas sur le domaine lui-même. Si le domaine ne fonctionne plus ou s'il a été détourné, vous voulez quand même pouvoir vous connecter et recevoir les e-mails de votre registrar.
- Sachez qui a accès. Donnez à un collègue ou à votre créateur de site son propre utilisateur avec des droits limités plutôt que votre mot de passe. Retirez les personnes qui n'en ont plus besoin, comme un ancien employé ou un précédent créateur de site.
Code de transfert, verrou de transfert et registry lock
Le code de transfert (verhuiscode) est la clé de votre domaine (leçon 6.3). Ne le demandez que si vous transférez vous-même, et ne le donnez qu'au registrar chez qui vous allez.
Lorsque l'extension le permet, activez le verrou de transfert. Le registre refuse alors un transfert, même si quelqu'un dispose du code. C'est possible pour .com et la plupart des gTLD ; pour .nl, .eu, .be et .nu, généralement pas. Là, c'est le code lui-même qui constitue la protection.
Pour les noms dont beaucoup dépend vraiment, il existe un registry lock : un verrou chez le registre lui-même. SIDN le propose pour .nl sous le nom .nl Control. Avec ce service, personne, pas même votre registrar, ne peut modifier l'enregistrement sans que SIDN vérifie d'abord auprès du titulaire que la demande est authentique. Vous le demandez via votre registrar. Il entraîne toutefois un travail supplémentaire à chaque modification. Pour la plupart des noms, cela ne compense pas l'avantage ; pour le nom principal d'une grande organisation ou d'une boutique en ligne, c'est souvent le cas.
Fausses factures et offres d'enregistrement
Toutes les attaques ne sont pas techniques. Beaucoup d'escroqueries tournent autour d'une seule chose : que vous payiez.
Fausses factures. SIDN met régulièrement en garde contre des « factures » pour des noms de domaine émanant d'acteurs aux noms tels que Domeinregistratie Nederland, DNS Registraties NL ou Web Registraties Nederland. Souvent, il est indiqué en bas, en petits caractères, qu'il ne s'agit pas d'une facture mais d'une offre. Le conseil : ne pas payer et signaler le cas au Fraudehelpdesk (le service néerlandais de signalement des fraudes).
Offres d'enregistrement. Une variante connue : vous recevez un message indiquant que « quelqu'un d'autre veut enregistrer votre nom avec une autre extension », mais que vous avez la priorité si vous payez rapidement. Un « droit de premier enregistrement » n'existe pas. Vérifiez vous-même si le nom est disponible, interrogez votre propre registrar et signalez le cas au Fraudehelpdesk.
Slamming. Vous recevez une lettre ou un e-mail qui ressemble à une facture de renouvellement, mais il s'agit d'une offre de transférer votre domaine vers un autre prestataire. Celui qui paie et signe se retrouve soudain chez un registrar qu'il ne connaît pas.
La parade est la même dans les trois cas. Sachez chez quel registrar se trouvent vos domaines (leçon 7.4) et ne payez que les factures que vous retrouvez aussi dans votre propre compte chez ce registrar. Retenez également : SIDN ne vend pas elle-même de noms en .nl aux titulaires. Quiconque se présente comme « l'organisme d'enregistrement » et veut vous vendre quelque chose directement n'est donc pas SIDN.
Faux e-mails au nom de l'ICANN ou du registre
Il existe aussi de vrais e-mails concernant votre domaine. Pour .com et les autres gTLD, votre registrar peut par exemple vous demander de vérifier vos données d'enregistrement, de confirmer l'adresse e-mail du titulaire ou d'approuver un transfert. C'est justement parce que ces e-mails existent qu'ils sont imités.
Voici comment reconnaître un faux e-mail :
- vous devez payer via un lien dans l'e-mail, alors que votre registrar met vos factures à disposition dans votre compte ;
- on vous menace que votre domaine expire ou soit supprimé aujourd'hui même ;
- le lien mène à un site web inconnu, et non à votre registrar ou au registre ;
- vous devez vous connecter via ce lien, ou l'on vous propose un « enregistrement dans les moteurs de recherche » ;
- l'e-mail concerne un domaine que vous ne possédez pas, ou provient d'une entreprise dont vous n'êtes pas client.
En cas de doute, ne cliquez sur rien. Rendez-vous vous-même dans votre compte chez votre registrar et vérifiez-y s'il se passe quelque chose.
Si cela tourne mal malgré tout
Si votre site web ne fonctionne soudain plus, ou si vos e-mails n'arrivent plus, vérifiez dans votre compte si les serveurs de noms ou les enregistrements DNS ont été modifiés. Si le domaine a disparu ou a été transféré, contactez immédiatement votre registrar, avec une preuve que vous êtes le titulaire (leçon 6.3). Changez ensuite vos mots de passe, passez en revue les utilisateurs et contrôlez surtout les enregistrements MX : celui qui les modifie lit vos e-mails.
En pratique : comment cela fonctionne chez WebOké
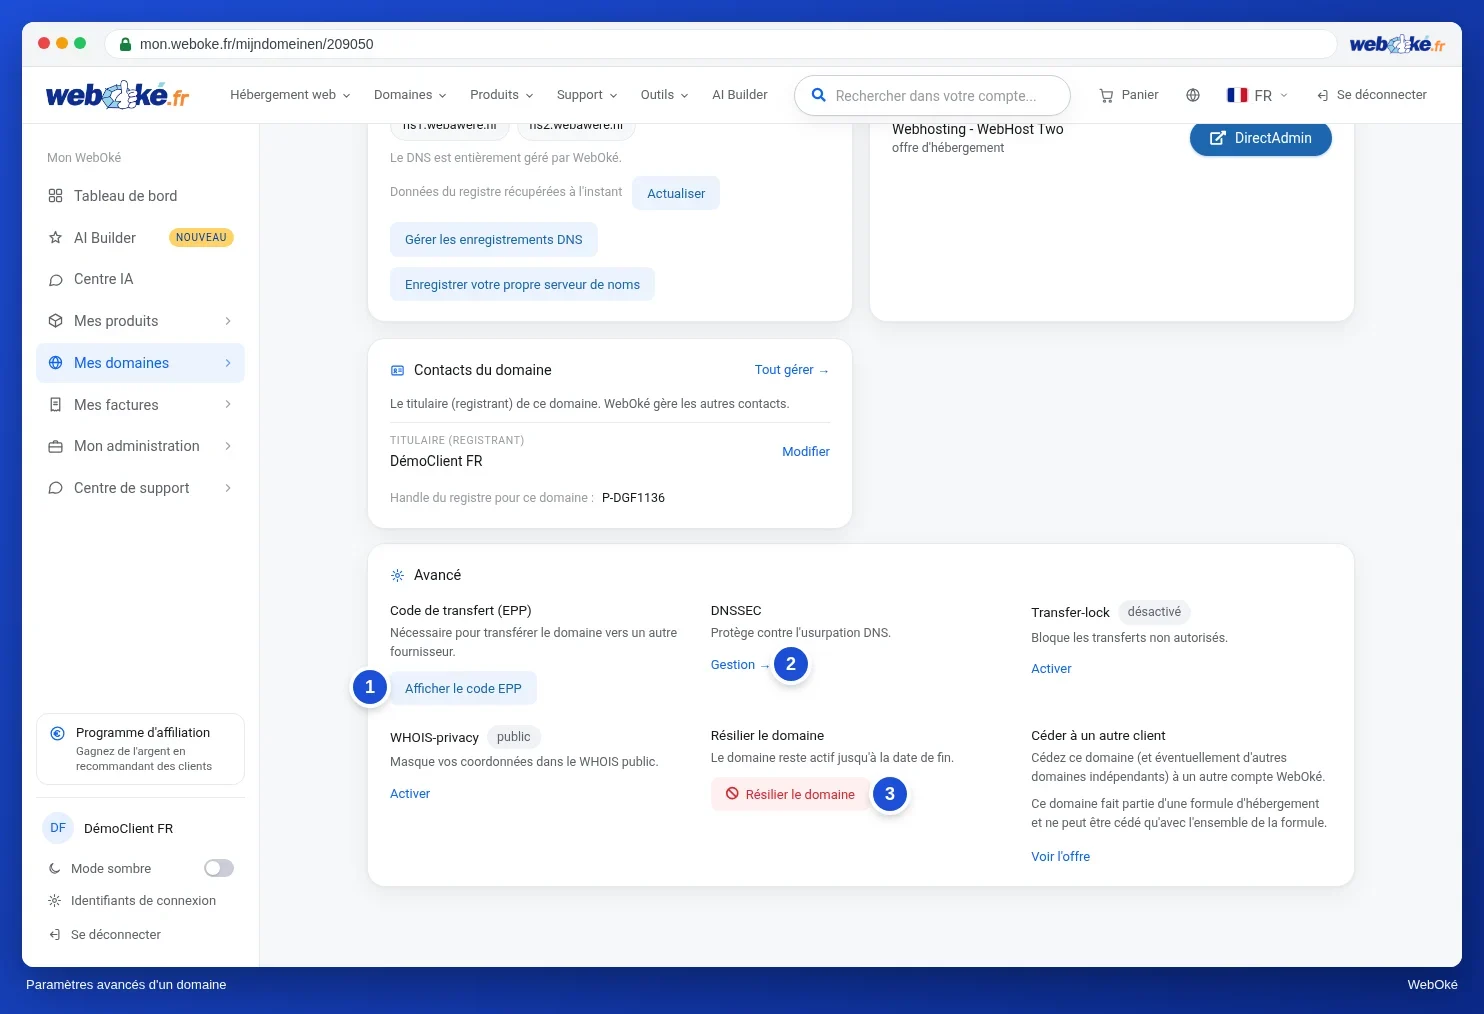
Dans Mon WebOké, vous vous connectez avec votre mot de passe et un code de connexion envoyé par e-mail (manuel WebOké 3.2). Vous pouvez aussi configurer une application d'authentification (3.3). Vous gérez les accès dans Mon administration › Utilisateurs (11.3). Le verrou de transfert se trouve sur la page du domaine, dans la carte Avancé, sous Transfer-lock. Chez d'autres registrars, le fonctionnement est comparable : cherchez la vérification en deux étapes, les utilisateurs ou membres d'équipe, et un verrou de transfert ou de domaine.
Résumé
- Celui qui gère votre domaine gère aussi votre courrier et, par là, la récupération des mots de passe de vos autres comptes.
- Protégez votre compte chez le registrar avec un mot de passe robuste, la vérification en deux étapes et des utilisateurs distincts pour les autres personnes.
- Activez le verrou de transfert lorsque c'est possible ; pour les noms .nl importants, il existe .nl Control.
- Fausses factures, offres d'enregistrement et slamming : ne payez que ce que vous retrouvez dans votre propre compte.
- Ne cliquez pas sur les liens des e-mails concernant votre domaine ; vérifiez vous-même dans votre compte.
Quiz
Exercice
Exercice D7.1: Votre compte verrouillé. Passez en revue le compte avec lequel vous gérez vos domaines, chez WebOké ou chez un autre registrar. Activez ce qui est encore désactivé et supprimez ce qui n'a plus lieu d'être.
Cochez :
- La vérification en deux étapes est activée (chez WebOké : code de connexion par e-mail ou application d'authentification, manuel 3.2 et 3.3).
- Vous avez vérifié qui a accès et retiré les anciens employés ou précédents créateurs de site (manuel 11.3).
- Le verrou de transfert est activé pour chaque domaine où c'est possible.
- L'adresse de connexion de votre compte n'est pas sur un domaine que vous gérez via ce compte.
- Vous savez reconnaître une vraie facture de votre registrar et où la retrouver dans votre compte.
Répondez :
- Quelle forme de vérification en deux étapes utilisez-vous, et pour quels autres comptes liés à votre domaine (e-mail, DNS, hébergement) n'est-elle pas encore activée ?
- Qui avait accès à votre compte, et qui avez-vous retiré ou limité ?
- Pour lesquels de vos domaines un verrou de transfert est-il possible, et est-il activé actuellement ? Pour lesquels n'est-ce pas possible, et pourquoi ?
- Comment vérifierez-vous désormais qu'une facture ou un e-mail concernant votre domaine est authentique ?
Exercice D7.1: Votre compte verrouillé
Cet exercice, vous le faites vous-même ; personne ne le vérifie. Cochez ce que vous avez fait et marquez l'exercice comme terminé.
1. Une forme concrète (code par e-mail ou application d'authentification, de préférence l'application) et une liste des autres comptes (boîte mail, service DNS, hébergement) avec ce qu'il reste à y faire. 2. Les noms ou rôles des personnes qui avaient accès, et qui a été retiré ou a reçu ses propres droits limités au lieu d'un mot de passe partagé. 3. Domaines en .com ou autres gTLD : verrou activé. Domaines en .nl, .eu, .be ou .nu : pas de verrou de transfert, c'est le code de transfert (verhuiscode) qui assure la sécurité (éventuellement .nl Control pour un nom .nl important). 4. Ne pas cliquer sur les liens de l'e-mail ; se connecter soi-même chez son registrar et ne payer que ce qui y figure comme facture ; en cas de doute, interroger le registrar et signaler les fausses factures (aux Pays-Bas, au Fraudehelpdesk).
Vos cases cochées et vos notes restent uniquement dans ce navigateur ; nous ne les envoyons nulle part. Si vous êtes connecté, nous enregistrons dans Mes formations uniquement le fait que vous avez terminé l'exercice.
Pour aller plus loin
- E-mails d'ICANN ou du registre concernant votre domaine : vrais ou faux, et que devez-vous faire ?
- Mon domaine a été transféré sans que je l'aie demandé
- Guide WebOké 3.2: Le code de connexion par e-mail (vérification en deux étapes)
- Guide WebOké 3.3: Utiliser une application d'authentification
- Guide WebOké 11.3: Inviter des utilisateurs et attribuer des droits