
Module 7 · 7.3
La santé technique de votre domaine
Module 7: Garder vos domaines sûrs et sains · Temps de lecture : 8 minutes
Objectif pédagogique : À l'issue de cette leçon, vous saurez vérifier que les serveurs de noms, DNSSEC et le renvoi de votre domaine sont en ordre, et vous saurez comment les surveiller durablement.
Notions clés : serveurs de noms auprès du registre, zone, serveurs de noms expirés, chaîne DNSSEC, nom nu et www, Santé du domaine, surveillance
Bien enregistré ne veut pas encore dire en bonne santé
Les modules précédents portaient sur l'enregistrement : qui est titulaire, si le nom est renouvelé, s'il est sécurisé. Mais un domaine correctement enregistré et payé peut malgré tout ne pas fonctionner. Le problème se situe alors dans la technique qui l'entoure.
Cette leçon passe en revue les quatre points liés au nom lui-même : les serveurs de noms auprès du registre, les serveurs de noms eux-mêmes, DNSSEC et le renvoi vers votre site web. La formation DNS approfondit beaucoup plus ces sujets. Ici, vous voyez surtout ce que vous devez vérifier en tant que titulaire, et où trouver plus d'informations.
Les serveurs de noms auprès du registre et la zone
Auprès du registre, votre domaine est associé à une petite liste de serveurs de noms. C'est l'adresse à laquelle le reste d'Internet s'adresse pour obtenir vos enregistrements. Ces serveurs de noms contiennent la zone : les enregistrements eux-mêmes, comme l'enregistrement A de votre site web et l'enregistrement MX de votre messagerie.
Les deux doivent correspondre. Si le registre indique les serveurs de noms du prestataire A, alors que vous avez saisi vos enregistrements chez le prestataire B, personne ne voit ces enregistrements. Cela arrive souvent après un transfert ou après la résiliation d'un hébergement. La manière de modifier vos serveurs de noms est expliquée dans la formation DNS, leçon 2.3 : https://www.weboke.fr/dns-cursus/nameservers-wijzigen-en-glue-records
Deux règles valent presque partout : il vous faut au moins deux serveurs de noms, et ils doivent tous répondre pour votre domaine. Un serveur de noms qui ne répond pas (ou plus) rend votre domaine lent ou injoignable.
Les serveurs de noms sont eux aussi des noms de domaine
Un serveur de noms s'appelle par exemple ns1.provider.example. Il s'agit lui aussi d'un nom sous un domaine, avec son propre titulaire et sa propre date d'expiration. Si le prestataire derrière ces serveurs de noms cesse son activité, ou si le domaine dont ils dépendent expire, votre domaine cesse aussi de fonctionner. Dans le pire des cas, quelqu'un d'autre enregistre ce domaine et décide ainsi des réponses que donne votre domaine.
Vérifiez donc de temps en temps :
- que vos serveurs de noms appartiennent à un prestataire dont vous êtes toujours client ;
- qu'après la résiliation d'une offre ou d'un service, vous n'utilisez plus les serveurs de noms de cet ancien prestataire ;
- que vos propres serveurs de noms (si vous en avez) dépendent d'un domaine que vous surveillez vous-même attentivement.
DNSSEC en bref
Avec DNSSEC, les réponses de vos serveurs de noms sont signées. Votre registrar place un enregistrement DS auprès du registre : une empreinte de votre clé. Chacun peut ainsi vérifier qu'une réponse provient réellement de vos serveurs de noms. C'est ce qu'on appelle la chaîne : le registre pointe vers votre clé, et votre clé signe vos enregistrements.
Cette chaîne doit être cohérente. Si l'enregistrement DS auprès du registre ne correspond plus aux clés présentes sur vos serveurs de noms, les résolveurs qui vérifient DNSSEC refusent vos réponses. Pour une grande partie de vos visiteurs, votre domaine ne fonctionne alors plus du tout. Cela arrive surtout après un transfert de votre domaine ou de votre DNS (leçon 6.2) et lors d'un changement de clé. Une chaîne cassée est donc pire que l'absence de DNSSEC.
Le fonctionnement exact de la chaîne et la manière de la vérifier sont expliqués dans la formation DNS, leçon 8.1 : https://www.weboke.fr/dns-cursus/dnssec-in-gewone-taal
Le nom nu et www
Le dernier point est le plus visible : un visiteur arrive-t-il sur votre site web, aussi bien via le nom nu que via www ? Chacun des deux a besoin de son propre enregistrement. S'il en manque un, le site ne fonctionne pas pour une partie des visiteurs, même si tout le reste est en ordre. La formation DNS vous explique comment régler cela proprement.
Vérifier une fois ou surveiller en continu
Vous pouvez vérifier tout cela vous-même avec des outils en ligne. L'outil à utiliser pour chaque question est indiqué dans la formation DNS, leçon 8.3 : https://www.weboke.fr/dns-cursus/online-dns-tools
Si vous voulez passer en revue l'ensemble du domaine de haut en bas, messagerie comprise, utilisez la liste de contrôle de la leçon 8.5 : https://www.weboke.fr/dns-cursus/checklist-voor-je-eigen-domein
Vérifier une fois, c'est bien, mais les problèmes apparaissent justement plus tard : un service résilié, un changement de clé oublié, un serveur de noms qui s'arrête. Faites donc aussi surveiller votre domaine. Un service de surveillance vérifie régulièrement que votre domaine et votre site web fonctionnent et vous avertit en cas de changement.
En pratique : comment cela fonctionne chez WebOké
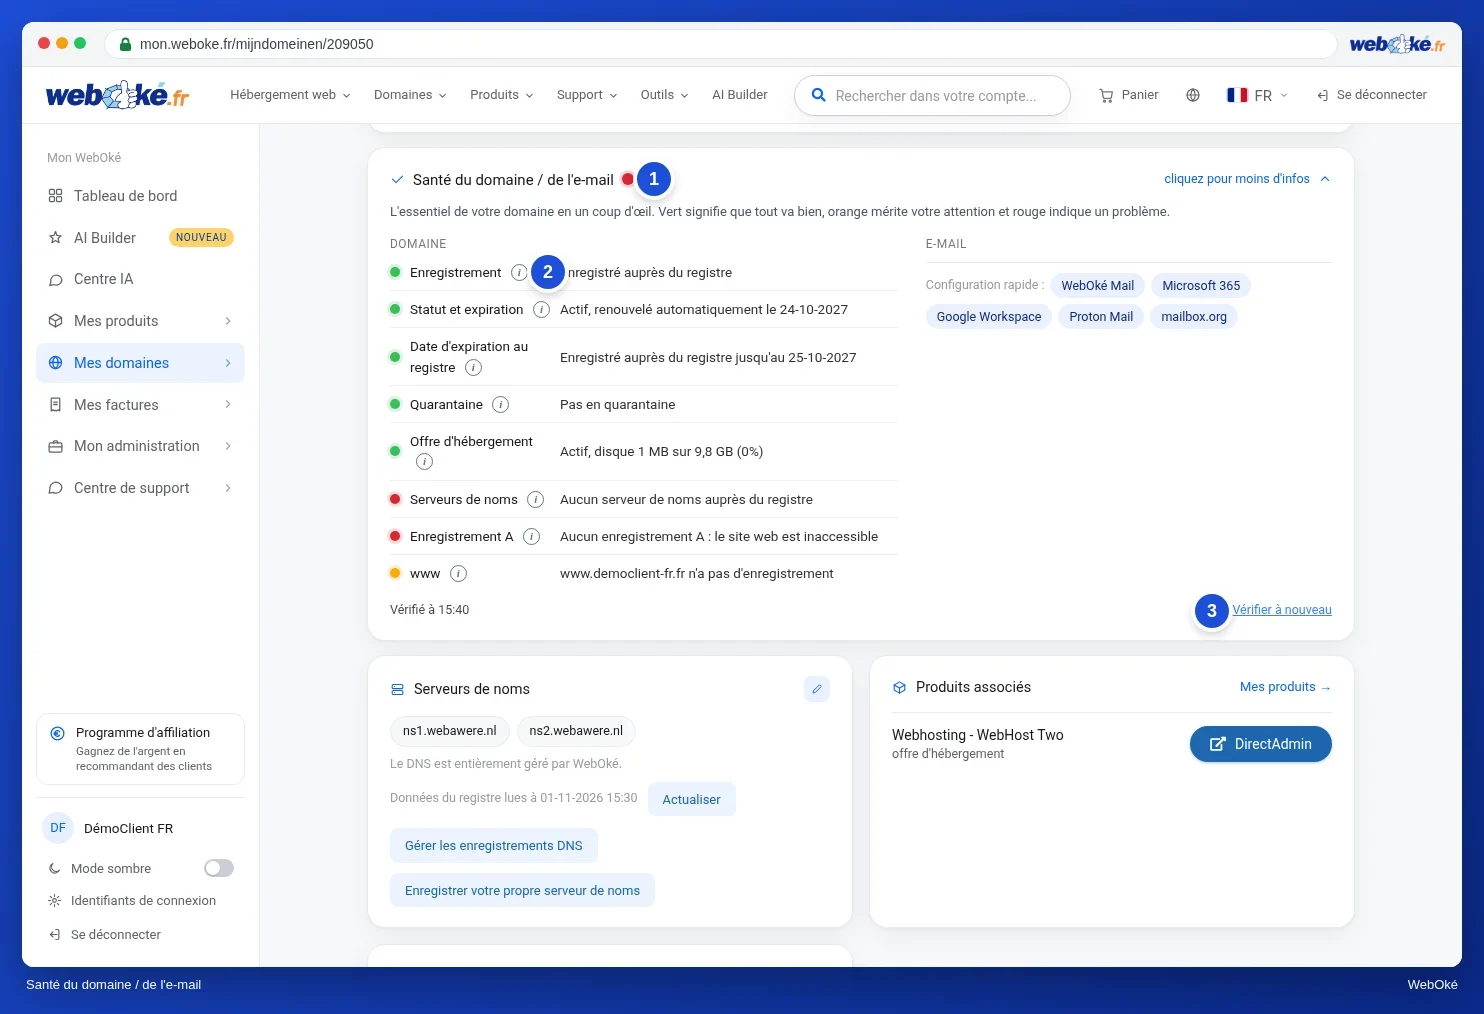
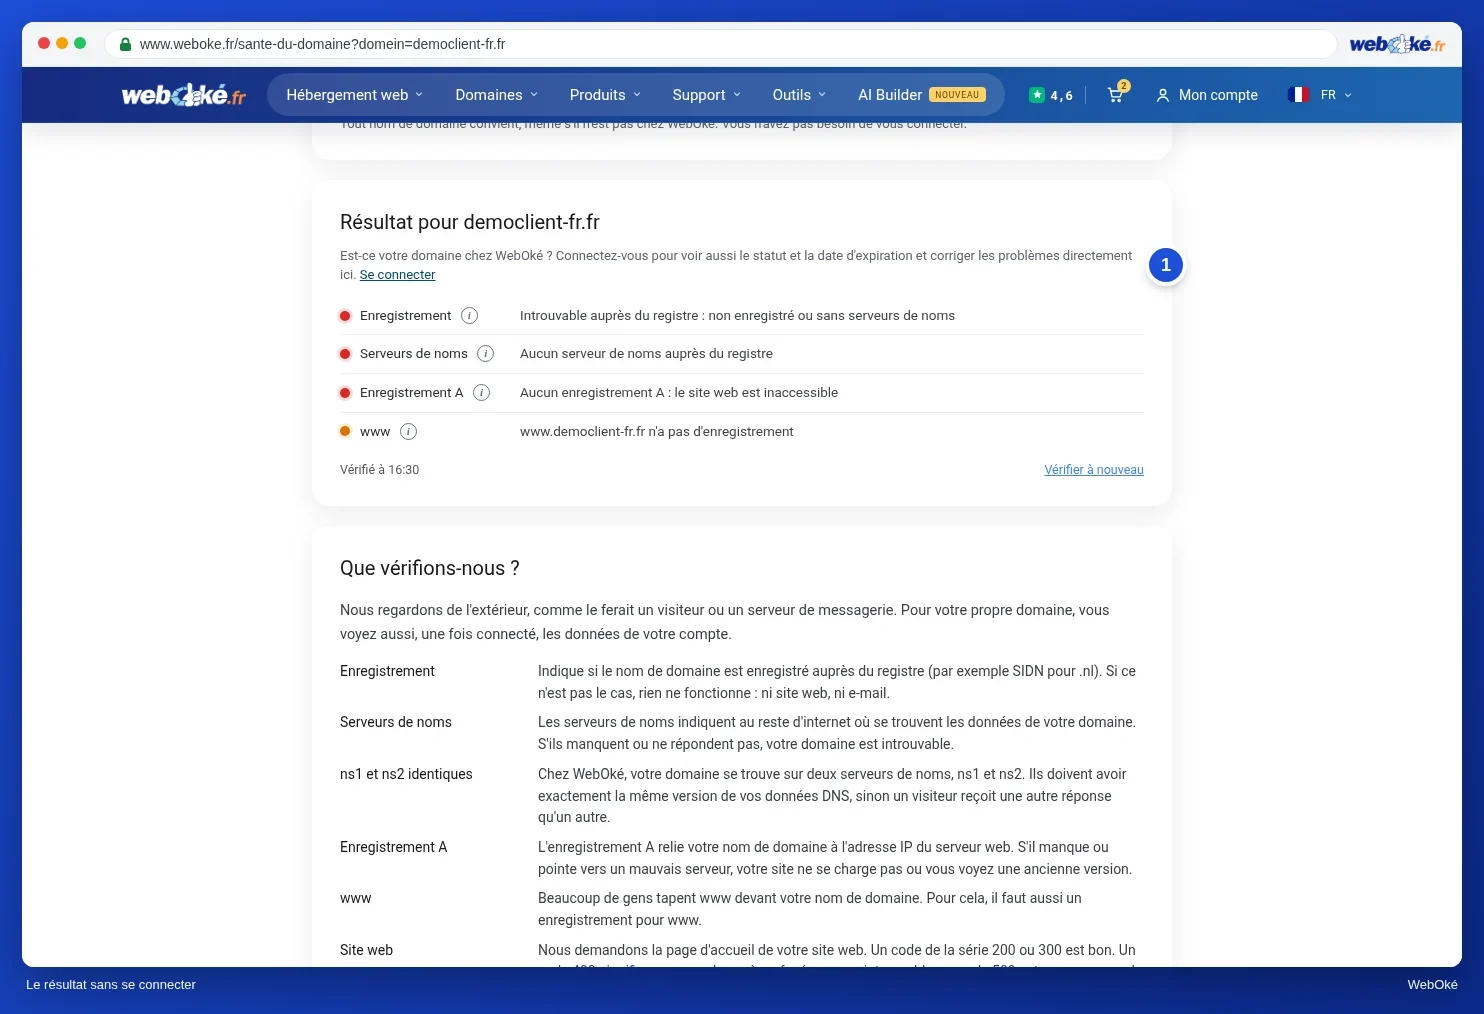
Sur la page du domaine dans Mon WebOké se trouve la carte Santé du domaine / e-mail. Pour chaque contrôle, vous voyez un point vert, orange ou rouge, avec une explication et, si possible, un bouton de correction. Pour tout domaine, même s'il n'est pas chez WebOké, vous pouvez effectuer le même contrôle sans compte sur https://www.weboke.fr/domein-gezondheid. Chez d'autres registrars et dans des outils en ligne indépendants, vous trouverez des contrôles comparables.
Résumé
- Les serveurs de noms auprès du registre doivent pointer vers l'endroit où se trouve réellement votre zone, et tous répondre.
- Les serveurs de noms sont eux-mêmes des noms de domaine : si ce prestataire s'arrête ou si ce domaine expire, votre domaine s'arrête aussi.
- Une chaîne DNSSEC cassée est pire que l'absence de DNSSEC ; soyez particulièrement attentif après un transfert.
- Le nom nu comme www doivent mener à votre site web.
- Vérifier une fois ne suffit pas : faites surveiller votre domaine.
Quiz
Exercice
Exercice A7.3 : Santé du domaine. Saisissez votre propre nom de domaine (champ domein). Les noms d'exemple comme example.com sont refusés. Le programme effectue les mêmes contrôles que Santé du domaine, pour quatre éléments : les serveurs de noms, DNSSEC, l'enregistrement A du nom nu et www.
Le rouge signale une erreur que vous devez corriger, par exemple un serveur de noms qui ne répond pas ou une chaîne DNSSEC incohérente. L'orange est un avertissement ou un conseil. Le vert signifie que tout est en ordre. Vous avez réussi l'exercice lorsqu'il n'y a plus de rouge. Si vous obtenez du rouge, lisez l'explication correspondante, corrigez le problème chez le prestataire qui héberge votre DNS et réessayez.
Pour aller plus loin
- Guide WebOké 5.17: Santé du domaine et de l'e-mail : vérifier et corriger
- Guide WebOké 14.1: Santé du domaine (même sans compte)
- Votre site web ou votre messagerie ne fonctionne plus après un transfert ou une modification DNS : vérifiez votre domaine
- Faire surveiller votre site web : disponibilité, certificat et domaine
- Cours DNS gratuit 8.1: DNSSEC en langage simple