
Activer, renouveler un certificat SSL et résoudre les problèmes
Avec un certificat SSL, votre site web est accessible en https, avec un cadenas dans la barre d'adresse. Chez WebOké, vous recevez un certificat Let's Encrypt gratuit qui se renouvelle automatiquement. Vous trouverez ci-dessous comment l'activer, comment cela fonctionne pour les sous-domaines et que faire si le certificat a expiré ou si votre site affiche malgré tout « non sécurisé ».
Les nouveaux domaines reçoivent généralement un certificat automatiquement, dans les quelques heures qui suivent le moment où le domaine pointe vers notre serveur. Vous ne voyez pas de cadenas ? Vous pouvez alors l'activer vous-même dans DirectAdmin.
Comment activer le certificat
- Connectez-vous à DirectAdmin : dans Mon WebOké, allez dans Mes produits et cliquez sur DirectAdmin à côté de votre offre d'hébergement.
- Sous Gestion du compte, cliquez sur Certificats SSL/TLS. Si vous avez plusieurs domaines, choisissez le domaine en haut à droite.
- Dans l'onglet Gérer les certificats, vous voyez si un certificat existe déjà. Il est indiqué que le système ACME est désactivé ? Allez alors dans l'onglet Paramètres ACME.
- Activez Activer ACME, laissez les autres paramètres tels quels et cliquez en bas sur Enregistrer les modifications.
- Revenez à Gérer les certificats et, à côté de Émission automatique de certificat, cliquez sur Demander maintenant. Confirmez la demande.
La demande s'exécute en arrière-plan et prend généralement quelques minutes. Le certificat apparaît ensuite dans la Liste des certificats. Il couvre votre domaine, www ainsi que mail, ftp, pop et smtp, et DirectAdmin le renouvelle automatiquement. Si vous ne cliquez pas sur Demander maintenant, DirectAdmin s'en charge lui-même dans les 24 heures.
Un certificat pour un sous-domaine
Un sous-domaine, comme shop.votredomaine.nl, obtient automatiquement sa propre place dans le certificat. Vous n'avez rien à commander séparément.
- Créez le sous-domaine dans Gestion des sous-domaines et assurez-vous qu'il pointe vers notre serveur dans le DNS.
- DirectAdmin demande le certificat lors du prochain cycle automatique, dans les 24 heures. Si vous ne souhaitez pas attendre, cliquez sur Demander maintenant dans Certificats SSL/TLS.
- Vous voyez sur le sous-domaine un certificat au nom du serveur (comme linux2023.webawere.nl), ou un message indiquant que le nom ne correspond pas ? Le sous-domaine n'a alors pas encore son propre certificat. Vérifiez le DNS et refaites la demande.
- Un certificat wildcard (*.votredomaine.nl) n'est possible que si le DNS de votre domaine est hébergé chez WebOké (ns1.webawere.nl et ns2.webawere.nl). Si votre DNS est hébergé ailleurs, par exemple chez Cloudflare, désactivez dans Paramètres ACME l'option Préférer les certificats wildcard. Vous recevrez alors un certificat avec les noms individuels, qui fonctionne tout aussi bien.
Pour en savoir plus, consultez Certificat pour www, les sous-domaines et wildcard. Si le sous-domaine lui-même ne fonctionne pas encore, consultez Créer un sous-domaine, et que faire s'il ne fonctionne pas.
La demande ne fonctionne pas ?
Une liste apparaît sous Échecs des vérifications HTTP ? Let's Encrypt ne peut alors pas vérifier ces noms. Le plus souvent, le domaine ne pointe pas (encore) vers notre serveur, par exemple parce qu'un transfert est en cours ou que le DNS est hébergé ailleurs. Après une modification DNS, il faut parfois quelques heures avant que le certificat puisse être demandé. Avec Santé du domaine, vous voyez rapidement si votre domaine pointe vers nous.
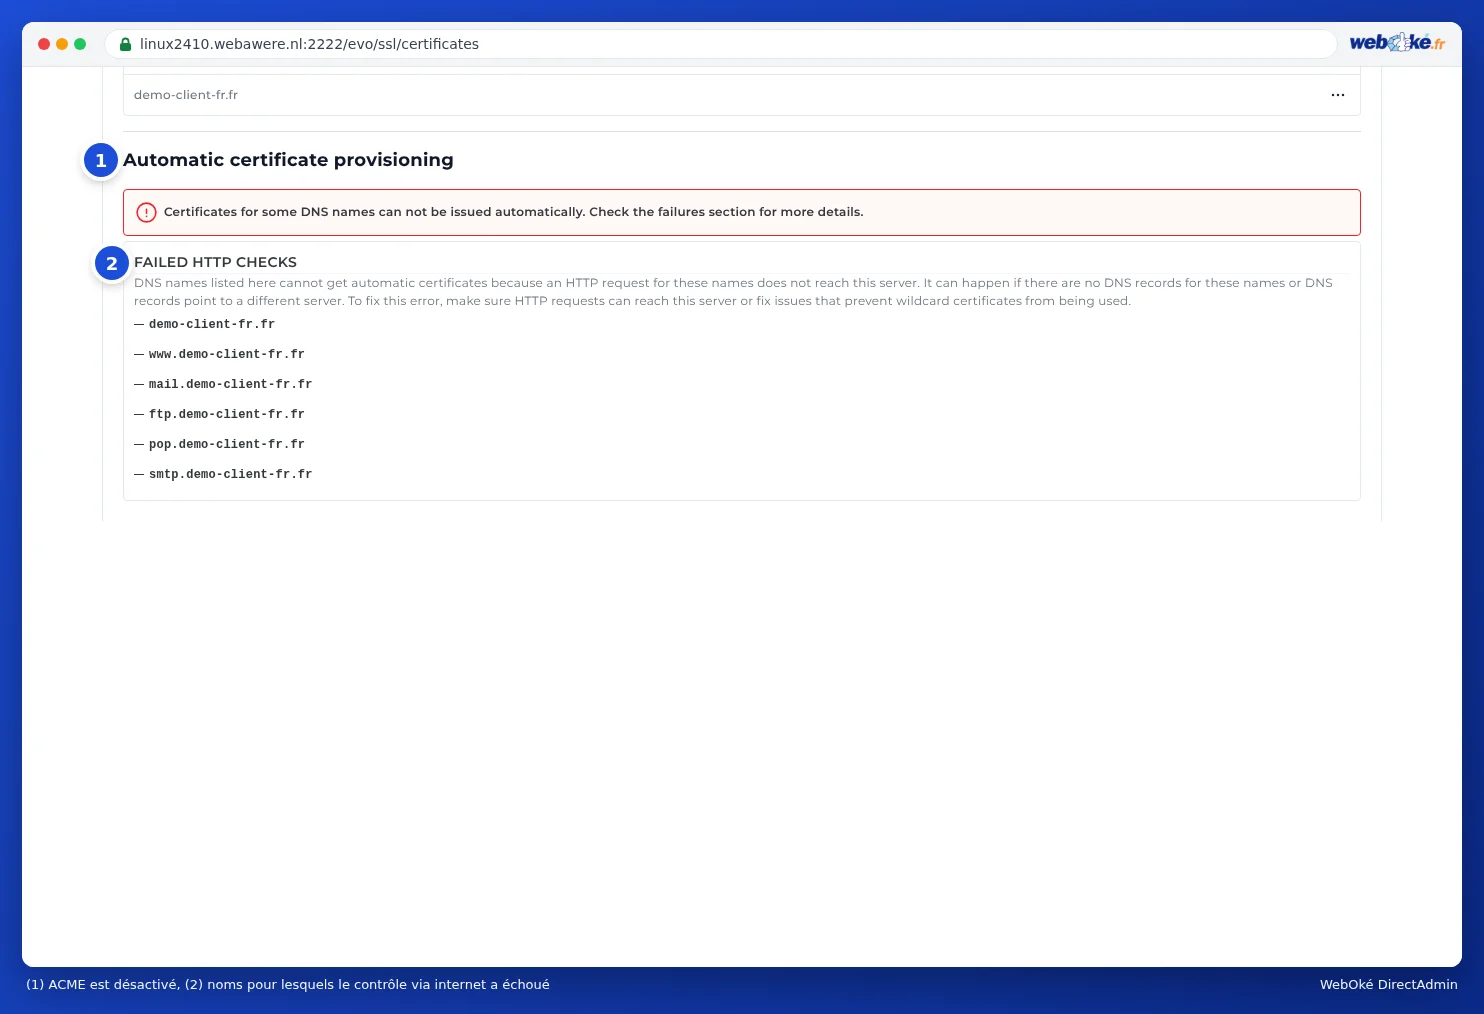
Seuls mail, ftp, pop ou smtp figurent dans la liste, et votre messagerie est hébergée ailleurs ? Ce n'est pas un problème : votre site web reçoit tout de même un certificat.
Certificat expiré ou non renouvelé ?
DirectAdmin renouvelle le certificat automatiquement, mais pour cela Let's Encrypt doit pouvoir vérifier à nouveau votre domaine à chaque fois. Si le certificat a expiré, cette vérification a échoué. Passez en revue les points suivants :
- Votre domaine pointe-t-il toujours vers nous ? Vérifiez l'enregistrement A ainsi que l'enregistrement AAAA (IPv6). Si l'un des deux pointe vers un autre serveur, la vérification échoue. Consultez Le site web ou la messagerie ne fonctionne plus après un transfert ou une modification DNS : vérifiez votre domaine.
- Utilisez-vous le proxy de Cloudflare ? Si le nuage orange est activé, désactivez-le temporairement (nuage gris) jusqu'à l'obtention du certificat.
- Votre DNS contient-il un enregistrement CAA ? Dans ce cas, letsencrypt.org doit y figurer. Ajoutez-le ou supprimez l'enregistrement CAA.
- Votre site web bloque-t-il la vérification ? Let's Encrypt récupère un fichier dans le dossier
/.well-known/acme-challenge/. Une règle personnalisée dans.htaccess, une extension de sécurité ou un dossier protégé par mot de passe peut l'en empêcher. Retirez temporairement une telle règle ou créez une exception pour .well-known. - Avez-vous déjà importé votre propre certificat ? S'il a expiré ou ne correspond pas au nom, supprimez-le dans la Liste des certificats. DirectAdmin pourra alors à nouveau demander un certificat gratuit.
- Demandez à nouveau le certificat avec Demander maintenant, après avoir résolu la cause.
Vous trouverez tous les messages et leurs solutions dans Let's Encrypt ne fonctionne pas : causes et solutions. Si votre navigateur affiche un message tel que ERR_SSL ou NET::ERR_CERT, consultez ERR_SSL et autres erreurs de certificat dans le navigateur.
Certificat actif, mais toujours « non sécurisé » ?
Votre certificat fonctionne, mais le navigateur n'affiche pas de cadenas ou affiche le message « non sécurisé » ? La cause est généralement l'une des suivantes :
- Contenu mixte : votre page charge encore des images, des polices ou des scripts via http://. Appuyez sur F12 dans votre navigateur et ouvrez l'onglet Console. Vous y trouverez des messages Mixed Content avec l'adresse de chaque élément encore chargé via http. Remplacez ces adresses par https://.
- Le nom ne figure pas dans le certificat : vous ouvrez par exemple www, un pointeur de domaine ou un domaine redirigé qui n'a pas de certificat. Cliquez sur l'icône à gauche de l'adresse et vérifiez pour quel nom le certificat est établi. Assurez-vous que ce nom pointe vers nous et demandez à nouveau le certificat.
- Vous ouvrez le site via http : redirigez automatiquement les visiteurs vers https. Consultez Rediriger obligatoirement les visiteurs vers https.
Pour savoir comment résoudre le contenu mixte dans WordPress et d'autres sites web, consultez Pas de cadenas ou « non sécurisé » : résoudre le contenu mixte.
Vous ne vous en sortez pas ?
Demandez à l'assistant IA dans Mon WebOké de vérifier votre certificat, ou créez un ticket. Indiquez votre nom de domaine et ce que vous voyez sous Échecs des vérifications HTTP.
Explications détaillées avec captures d'écran : Demander un certificat Let's Encrypt gratuit dans le manuel DirectAdmin.
Vous avez un VPS ? Suivez alors le cours gratuit VPS et administration de serveurs Linux, leçon 7.3 https avec Let's Encrypt.